
BLOG SEOXAN
Mantente al dia sobre las últimas tendencias en marketing digital y seguridad informática
Categorias
Últimas entradas en el blog
NVIDIA Jetson Nano y sus aplicaciones en la industria de la medición e instrumentación digital
Fecha: 2024-12-24 11:07:19Autor: Alex Rubio
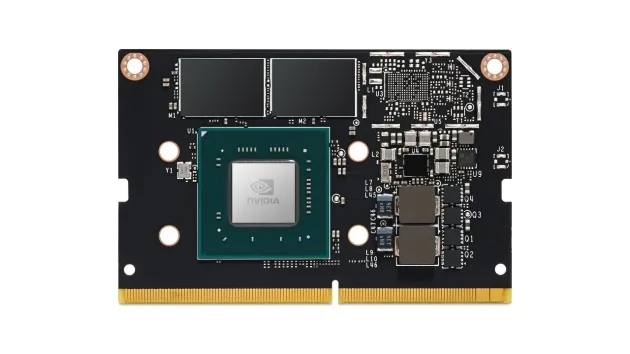
La industria de la medición e instrumentación digital está evolucionando rápidamente gracias a la integración de tecnologías emergentes como la inteligencia artificial (IA), la visión por computadora y el procesamiento de datos en tiempo real. En este contexto, el NVIDIA Jetson Nano se ha posicionado como una herramienta poderosa y accesible que permite a las empresas implementar soluciones avanzadas sin incurrir en elevados costos de infraestructura. Este dispositivo compacto es capaz de ejecutar redes neuronales complejas y procesar datos directamente en el Edge, lo que lo hace ideal para aplicaciones críticas en medición e instrumentación digital.
¿Qué es el Jetson Nano?
El NVIDIA Jetson Nano es un computador de desarrollo compacto diseñado para implementar aplicaciones de inteligencia artificial y aprendizaje profundo. Con un procesador quad-core ARM Cortex-A57, GPU NVIDIA Maxwell de 128 núcleos y soporte para varios periféricos, el Jetson Nano es capaz de realizar tareas de procesamiento intensivo de datos, análisis de video y aprendizaje automático en tiempo real. Su bajo consumo energético (alrededor de 10W) y su precio accesible lo convierten en una opción atractiva para proyectos industriales.
Aplicaciones del Jetson Nano en la Industria de la Medición
La capacidad de procesar grandes cantidades de datos en tiempo real permite al Jetson Nano abordar múltiples necesidades en la industria de la medición e instrumentación digital. A continuación, se destacan algunas de sus aplicaciones más relevantes:
1. Monitorización de Variables Físicas y Ambientales
El Jetson Nano puede integrarse con sensores para medir variables como temperatura, humedad, presión, velocidad del aire y niveles de gases. Su capacidad de procesamiento local permite:
-
Análisis en tiempo real: Identificar desviaciones de las condiciones normales y activar alarmas automáticas.
-
Mantenimiento predictivo: Analizar tendencias en los datos para prever fallos en equipos y minimizar tiempos de inactividad.
2. Procesamiento de Señales Digitales
En sistemas de medición avanzados, el Jetson Nano puede procesar y filtrar señales provenientes de sensores para reducir ruido y mejorar la precisión de las mediciones. Esto es crucial en aplicaciones como:
-
Instrumentos de laboratorio: Donde la exactitud y la estabilidad de las lecturas son esenciales.
-
Monitoreo industrial: Para asegurar que las mediciones cumplan con los estándares regulatorios.
3. Visión por Computadora para Inspección de Equipos
La visión por computadora es una herramienta clave en la inspección de equipos de medición. El Jetson Nano puede:
-
Identificar desgastes o daños en instrumentos visualmente.
-
Leer indicadores analógicos y digitales mediante cámaras, convirtiendo las lecturas en datos digitales para análisis posteriores.
4. Supervisión de Procesos Industriales
El Jetson Nano puede integrarse en sistemas de supervisión para recopilar datos de varios dispositivos de medición y proporcionar un análisis consolidado. Esto permite:
-
Control en tiempo real: Ajustar procesos con base en datos actuales para optimizar la eficiencia.
-
Detección de anómalas: Mediante el uso de redes neuronales entrenadas para identificar patrones fuera de lo normal.
5. Conectividad IoT para Sistemas de Medición Distribuidos
El Jetson Nano puede actuar como un nodo en sistemas de IoT, conectándose con sensores remotos y dispositivos de medición. Esto facilita:
-
Agrupación de datos: Reuniendo información de varias fuentes para crear un panorama general.
-
Interoperabilidad: Comunicación con sistemas SCADA u otros sistemas de gestión industrial.
Ventajas del Jetson Nano en Medición e Instrumentación Digital
-
Procesamiento en el Edge: Permite analizar datos localmente sin necesidad de enviar información a la nube, reduciendo latencia y costos de comunicación.
-
Escalabilidad: Puede implementarse en sistemas desde pequeñas estaciones de medición hasta redes complejas.
-
Facilidad de Integración: Compatible con una amplia variedad de sensores y dispositivos.
-
Eficiencia Energética: Ideal para implementaciones en lugares remotos o donde el consumo eléctrico es un factor limitante.
-
Costo Accesible: Permite democratizar el acceso a tecnologías avanzadas en la industria.
El misterio de los drones en Nueva Jersey: ¿una ventana al futuro o una sombra del pasado?
Fecha: 2024-12-14 20:31:28Autor: Alex Rubio
https://twitter.com/i/status/1867582643346571730
Last night I went out with local police to spot drone flying over New Jersey, here’s what I saw. We drove to Round Valley Reservoir and the officer pointed to lights moving low over the tree line. Sometimes they were solid white light, others flashed of red and green.THREAD pic.twitter.com/ly7kUUDWDn
— Andy Kim (@AndyKimNJ) December 13, 2024
Linkatomic: qué es, para qué sirve y cómo funciona
Fecha: 2024-11-25 12:15:49Autor: Alex rubio
Linkatomic: qué es, para qué sirve y cómo funciona
En los diversos medios online que brindan información enfocada en el SEO y el marketing digital, se habla tanto de la importancia del link building que, antes de tan siquiera crear un sitio web, muchos ya saben que deben conseguir backlinks para sus proyectos.
La realidad es que este recurso es fundamental para mejorar la visibilidad en los buscadores, pero ¿Dónde comprarlos? Aquí es donde plataformas como Linkatomic se convierten en herramientas imprescindibles para los anunciantes.
Si no sabes qué es, para qué sirve o cómo funciona, daremos respuesta a todas tus posibles dudas, y al final, te diremos por qué destaca frente a otras alternativas.
¿Qué es Linkatomic?
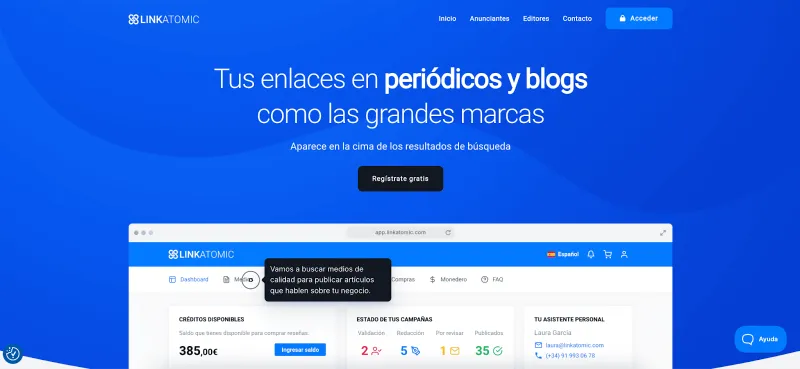
Si tuviésemos que definir que es Linkatomic en palabras sencillas, diríamos que, es una plataforma online creada y diseñada específicamente para facilitar la compra de enlaces en blogs y periódicos online.
A través de un listado cuidado y amplio de sitios web que te permiten poner enlaces Follow para mejorar tu SEO off page. Además, en Linkatomic proporcionan a los usuarios un entorno seguro y transparente donde seleccionar aquellos más adecuados para sus proyectos.
Cada medio cuenta con métricas clave visibles, como el tráfico orgánico mensual extraído de SeRanking, autoridad de dominio según diferentes herramientas como Ahrefs, Moz y Majestic. Esto ayuda a los usuarios a comparar sin necesidad de tener acceso a todas las herramientas y pagar por ellas mensualmente.
¿Para qué sirve?
Linkatomic es una solución ideal para los anunciantes que desean publicar artículos con enlaces Follow, sin la necesidad de realizar una investigación exhaustiva por cuenta propia para hallarlos, ni poseer un conocimiento avanzado de link building. Ya que tienen un catálogo disponible para poder escoger libremente.
Además, algo genial que vale la pena resaltar, es que tienen una herramienta para crear proyectos de link building que hace más sencillo a los usuarios conocer la estrategia de sus competidores. Cuando creas un proyecto, el algoritmo hace todo el trabajo pesado por ti. Te muestra los medios más afines para tu proyecto por temática y localización.
Pero lo más importante, los anunciantes obtienen un listado de medios que están utilizando aquellos señalados como su competencia. Partiendo de esta información pueden replicar su estrategia y, lo más importante, mejorarla. Esto suma ventaja competitiva significativa, al intentar llevar su posicionamiento en los motores de búsqueda un nivel más allá.
Adicionalmente, si hay algún enlace que te interese mucho y no se encuentre disponible en Linkatomic podrás solicitarlo y te avisarán en cuanto esté disponible para comprar enlaces.
Otro de los servicios estrella de Linkatomic es la membresía. Una suscripción sin permanencia que te permite enfocarte en otras áreas de tu proyecto mientras el equipo de expertos SEO de esta plataforma te ayuda con tu estrategia de enlaces.
Al contratar este servicio, dejas en manos de su equipo el proceso de selección de enlaces, para que escojan los que mejor se adapten a la estrategia, llevando la así tu campaña de SEO off page sin apenas esfuerzo.
¿Cómo funciona?
Los compradores pueden encontrar enlaces de calidad para mejorar su estrategia SEO siguiendo pasos todavía más sencillos:
- Creación de una cuenta. El primer paso es crear una cuenta en la plataforma desde la sección de ‘Anunciantes’, proporcionando detalles típicos de registro como nombre, correo electrónico y contraseña.
- Explorar opciones disponibles. A través de un buscador avanzado se puede filtrar por temáticas, la autoridad de dominio, tráfico mensual, precios, y otros parámetros con los que jugar para encontrar opciones interesantes.
- Envío de solicitudes. Una vez identificado el medio o los medios ideales, se añaden al carrito, especificando el texto ancla y la URL que se desea posicionar. Además, todos los artículos incluyen la redacción de tu artículo de 1.000 palabras sin coste adicional.
- Publicación, revisión y aprobación. El medio acepta el artículo, se redacta y publica. Te llegará un mail con la URL de tu pedido para que puedas echarle un vistazo.
Así de sencillo. Si tienes algún inconveniente, recuerda que dispones de atención personalizada por parte de su equipo, para que puedas avanzar en el proceso.
¿Por qué elegir Linkatomic?
Aunque existen diversas plataformas para comprar enlaces, Linkatomic destaca por varios aspectos que la hacen una gran opción, y para algunos, la mejor.
Cuentan con una gran cantidad de medios, más de 20.000, todos ellos con una excelente relación calidad-precio. No hace falta que los busques por tu cuenta, simplemente al registrarte accederás al catálogo completo. Al mismo tiempo que ahorras esfuerzo en buscar medios, ahorras tiempo, pudiendo gestionar todo el proceso en minutos desde su panel de medios.
Su interfaz simplifica cada paso del proceso, desde la búsqueda de enlaces hasta la publicación final. Una plataforma que permite que cualquier tipo de usuario, más o menos experimentado en el Linkbuilding pueda encontrar enlaces de calidad para sus proyectos.
Tener acceso a toda la información necesaria, como métricas del sitio web y precios claros, permite que los usuarios tengan claro en todo momento qué enlace están adquiriendo y las condiciones de las publicaciones.
De esa forma se pueden encontrar enlaces específicos según nicho, autoridad, o rango de precios, dando justo con lo que necesitan en unos pocos clics.
Gracias a su función para analizar estrategias de competidores, puedes adaptar y mejorar tus acciones para obtener una ventaja en el mercado.
Cómo limpiar la pantalla de tu dispositivo móvil de forma segura
Fecha: 2024-10-30 08:25:43Autor: Alex Rubio

Cómo limpiar la pantalla de tu dispositivo móvil de forma segura
La pantalla de tu dispositivo móvil es una de las partes más importantes y delicadas, ya que es el principal punto de interacción. Mantenerla limpia no solo mejora la experiencia visual y táctil, sino que también es una cuestión de higiene, especialmente en estos tiempos en los que nuestros dispositivos están en constante contacto con nuestras manos y superficies. Sin embargo, es importante saber cómo limpiar la pantalla sin dañarla.
¿Por qué es importante limpiar la pantalla correctamente?
El uso diario de nuestro móvil provoca la acumulación de huellas, polvo, grasa y, en algunos casos, gérmenes. Limpiar la pantalla de manera adecuada evita que estos residuos se acumulen y contribuyan a un mal funcionamiento del táctil o a la pérdida de nitidez en la visualización.
Sin embargo, no todos los métodos de limpieza son seguros para la pantalla. Los productos abrasivos, las toallas de papel o paños ásperos pueden arañar el vidrio o dañar el recubrimiento oleofóbico que protege la pantalla de las huellas dactilares. Por eso, es fundamental elegir las herramientas correctas para esta tarea.
La importancia de usar gamuzas de microfibra
Uno de los mejores aliados para limpiar la pantalla de tu dispositivo móvil es una gamuzas de microfibra. Estas toallas están diseñadas específicamente para superficies delicadas y ofrecen una serie de beneficios que las hacen imprescindibles:
-
Evitan arañazos: La microfibra es un material extremadamente suave que no raya la superficie de la pantalla. A diferencia de otros tipos de paños o toallas, no deja marcas.
-
Atrapan polvo y partículas: Gracias a su composición, la microfibra atrapa eficientemente el polvo y las partículas que pueden estar sobre la pantalla, sin necesidad de ejercer presión excesiva.
-
No requiere productos químicos: En la mayoría de los casos, una gamuza de microfibra solo necesita un poco de agua para eliminar la suciedad. De este modo, evitas el uso de productos que pueden contener alcohol o amoníaco, los cuales son perjudiciales para las pantallas táctiles.
Cómo limpiar la pantalla paso a paso
-
Apaga tu dispositivo: Es más seguro y más fácil de ver las manchas o residuos en la pantalla cuando el dispositivo está apagado.
-
Usa una gamuza de microfibra: Con un movimiento suave y circular, limpia la pantalla con una gamuza de microfibra. Si la suciedad es difícil de quitar, puedes humedecer ligeramente una esquina del paño con agua destilada o una solución especial para pantallas.
-
No uses productos abrasivos: Evita el uso de limpiacristales o productos que contengan alcohol. Estos productos pueden dañar el revestimiento protector de la pantalla.
-
Evita aplicar demasiada presión: No es necesario presionar fuerte sobre la pantalla, ya que la microfibra hará el trabajo de atrapar las partículas sin esfuerzo.
-
Limpia la gamuza regularmente: Para mantener su efectividad, lava la gamuza de microfibra con agua y jabón suave, y déjala secar al aire.
Como configurar una cuenta de correo electrónico en un servidor de SeoXan
Fecha: 2024-09-11 19:49:07Autor: Alex Rubio

Si has creado nuevas cuentas de correo electrónico para tu dominio. A continuación, encontrarás los de como configurar tu programa de correo para acceder a ellas.
1. Acceso a las cuentas:
En primer lugar has de saber que por defecto con cualquier cuenta suministramos un servicio webmail para que puedas conectarte desde cualquier ordenador como si fuera una web.
Asi puedes leer y enviar correos electrónicos desde cualquier lugar utilizando el siguiente enlace de Webmail: https://webmail.[tu dombre de dominio]
Dispones de un manual completo de uso de webmail en este enlace
2. Configuración para clientes de correo electrónico:
Para configurar las nuevas cuentas de correo en un cliente de correo (Thunderbird, etc.), utiliza los siguientes parámetros:
-
Correo entrante (IMAP):
- Servidor:
[tu dombre de dominio] - Puerto:
993 - Seguridad de conexión:
SSL/TLS - Método de autenticación:
Contraseña normal - Nombre de usuario:
[nombre de usuario]@[tu dombre de dominio]
- Servidor:
-
Correo saliente (SMTP):
- Servidor:
[tu dombre de dominio] - Puerto:
465 - Seguridad de conexión:
SSL/TLS - Método de autenticación:
Contraseña normal - Nombre de usuario:
[nombre de usuario]@[tu dombre de dominio]
- Servidor:
Guía para modificar el archivo Hosts en diferentes Sistemas Operativos
Fecha: 2024-08-27 15:44:28Autor: Alex Rubio

¿Qué es el archivo hosts?
El archivo hosts es un archivo presente en todos los sistemas operativos que asocia nombres de dominio con direcciones IP. Cuando intentas acceder a un sitio web, tu dispositivo consulta primero este archivo antes de realizar una consulta a los servidores DNS. Esto significa que si el archivo hosts contiene una entrada para el dominio que estás intentando visitar, tu equipo utilizará esa información para conectarse directamente a la dirección IP especificada en el archivo.
Aunque hoy en día los servidores DNS se encargan principalmente de esta tarea, modificar el archivo hosts puede ser útil en situaciones específicas, como cuando necesitas probar un sitio web en desarrollo o bloquear ciertos dominios en tu red local.
¿Por qué es útil el archivo hosts?
- Asignar nombres específicos a equipos en tu red: Puedes asociar una dirección IP a un nombre de dominio personalizado.
- Bloquear sitios web: Puedes redirigir dominios no deseados a una IP incorrecta o local (por ejemplo, 127.0.0.1) para bloquear el acceso a esos sitios.
- Pruebas de desarrollo: Puedes hacer que un dominio apunte a una IP específica para pruebas sin necesidad de cambiar la configuración DNS.
¿Cómo modificar el archivo hosts en Windows?
La ubicación del archivo hosts en Windows depende de la versión que estés utilizando:
- Windows 95 / 98 / Me:
C:\Windows\hosts - Windows NT / 2000:
C:WINNT\System32\drivers\etc\hosts - Windows XP / 2003 / Vista / 7 / 8 / 10 / 11:
C:\Windows\System32\drivers\etc\hosts
Pasos para modificarlo:
- Localiza el archivo: Dirígete a la ruta correspondiente a tu versión de Windows.
- Abre el archivo: Usa un editor de texto como el Bloc de notas. Para editarlo, es probable que necesites permisos de administrador.
- Edita el archivo: Añade una línea con el formato
[IP] [dominio], por ejemplo:127.0.0.1 dominio-ejemplo.com 127.0.0.1 www.dominio-ejemplo.com - Guarda los cambios: Asegúrate de guardar el archivo sin cambiar su extensión.
¿Cómo modificar el archivo hosts en Linux?
En Linux, el archivo hosts se encuentra en la ruta /etc/hosts.
Pasos para modificarlo:
- Accede al archivo: Abre un terminal y usa un editor de texto, como Nano, para editar el archivo:
sudo nano /etc/hosts - Edita el archivo: Añade las líneas necesarias siguiendo el formato
[IP] [dominio], por ejemplo:127.0.0.1 dominio-ejemplo.com 127.0.0.1 www.dominio-ejemplo.com - Guarda los cambios: Guarda el archivo y cierra el editor.
¿Cómo modificar el archivo hosts en Mac?
En macOS, el archivo hosts se encuentra en la ruta /private/etc/hosts.
Pasos para modificarlo:
- Accede al archivo: Abre la Terminal y usa un editor de texto como Pico para editarlo:
sudo pico /private/etc/hosts - Edita el archivo: Introduce las líneas necesarias, como en los otros sistemas operativos:
127.0.0.1 dominio-ejemplo.com 127.0.0.1 www.dominio-ejemplo.com - Guarda los cambios: Guarda el archivo y cierra el editor.
Alternativa visual: También puedes usar aplicaciones de terceros como "Hosts" para editar el archivo hosts de manera gráfica.
¿Qué hacer si usas otro sistema operativo?
Si no usas Windows, Linux o macOS, aquí tienes las ubicaciones comunes del archivo hosts en otros sistemas:
- Android:
/system/etc/hosts - Symbian OS:
C:systemdatahosts(para versiones 6.1-9.0) oC:private10000882hosts(para versiones 9.1+) - BeOS:
/boot/beos/etc/hosts - Novell NetWare:
SYS:etchosts
Novedades del Spam Update de Google (junio 2024)
Fecha: 2024-07-14 14:33:26Autor: Alex Rubio

En junio de 2024, Google lanzó una actualización de su algoritmo SpamBrain, dirigida a mejorar la detección y eliminación de contenido no deseado en los resultados de búsqueda. Esta actualización, que se implementó entre el 20 y el 27 de junio, no causó cambios significativos inmediatos en los resultados de búsqueda (SERPs).
Principales Observaciones:
- Periodo de Implementación: La actualización se desarrolló del 20 al 27 de junio de 2024.
- Impacto Inicial: No se observaron alteraciones drásticas en las SERPs durante este periodo.
- Análisis de Dominios: Se analizaron los dominios más afectados, encontrando que la mayoría de las caídas en visibilidad se debieron a problemas internos de los sitios web más que a la eliminación directa de spam.
Comportamiento de Contenidos Spam:
Se observó que algunos sitios con contenido inyectado de manera fraudulenta o proyectos de contenido masivo experimentaron breves picos de visibilidad antes de ser corregidos. Estas actividades forman parte de la dinámica habitual y no parecen estar directamente relacionadas con la actualización.
Casos Destacados:
- Dominio: "marketfairshoppes.com" experimentó un aumento significativo en su índice de visibilidad, alcanzando un pico el 27 de junio de 2024.
- Dominio: Otros dominios como "maria-nantes.com", "y20india.in", "greenlindenatelier.pl", "dobroty.eu", y "personalinvolvementcenter.com" también mostraron variaciones en sus índices de visibilidad.
Tabla de Perdedores:
| Dominio | Índice de Visibilidad 20.06.2024 | Índice de Visibilidad 28.06.2024 | Cambio (%) | Notas |
|---|---|---|---|---|
| brooklinen.com | 2.152 | 1.053 | -51.08% | |
| bing.com | 10.731 | 6.529 | -39.16% | Desviación estándar |
| walmartcontacts.com | 1.979 | 1.233 | -37.73% | Errores 404 |
| tandfonline.com | 5.459 | 3.435 | -37.08% | Problema desconocido. Recuperándose. |
| letras.mus.br | 2.029 | 1.326 | -34.63% | Letras - inestable |
| letras.com | 13.888 | 9.312 | -32.95% | Letras - inestable |
| kay.com | 9.155 | 6.225 | -32.01% | Problema desconocido. Recuperado. |
| bedbathandbeyond.com | 16.295 | 11.117 | -31.78% | Cayendo desde hace 18 meses |
| us-appliance.com | 2.66 | 1.841 | -30.80% | Movimiento de contenido en el dominio |
| okmusi.com | 1.75 | 1.226 | -29.96% | Herramientas de descarga MP3 siempre volátiles |
| legendarywhitetails.com | 1.587 | 1.116 | -29.71% | Desviación estándar |
| puppyspot.com | 3.579 | 2.534 | -29.20% | Desviación estándar |
| deltadentalins.com | 1.442 | 1.027 | -28.75% | Recuperado |
| adl.org | 2.872 | 2.081 | -27.55% | Desviación estándar |
| hertzcarsales.com | 1.392 | 1.015 | -27.07% | Desviación estándar |
| historians.org | 1.459 | 1.07 | -26.63% | Movimiento de contenido en el dominio |
| fiammaespresso.com | 2.407 | 1.769 | -26.50% | SPAM (sospecha de hackeo del sitio) |
| hola.com | 1.705 | 1.295 | -24.07% | Desviación estándar |
| sss.gov | 1.346 | 1.032 | -23.34% | Desviación estándar |
Estas variaciones en los índices de visibilidad indican que la actualización de SpamBrain está actuando de manera efectiva para ajustar y mejorar la calidad de los resultados de búsqueda.
Ficheros onix con extension .onx
Fecha: 2024-07-06 16:43:16Autor: Alex Rubio

El formato ONIX (Online Information Exchange) es un estándar internacionalmente reconocido para la representación y la comunicación de información sobre productos en la industria editorial, especialmente libros. Este estándar es mantenido por EDItEUR, una organización internacional dedicada a los estándares de la información en el comercio de libros y publicaciones.
Características del formato ONIX:
-
Estandarización:
- ONIX proporciona un formato uniforme para describir productos editoriales, lo que facilita la comunicación entre editoriales, distribuidores, minoristas y bibliotecas.
-
XML:
- ONIX utiliza XML (Extensible Markup Language), lo que permite que los datos se estructuren de manera clara y sean fácilmente intercambiables entre sistemas diferentes.
-
Completo y detallado:
- El formato ONIX incluye una amplia variedad de campos para describir los productos de manera exhaustiva. Esto incluye información sobre el título, autor, ISBN, precio, disponibilidad, descripciones, categorías temáticas, y mucho más.
-
Versatilidad:
- Aunque es utilizado principalmente para libros, ONIX también puede aplicarse a otros tipos de productos editoriales como eBooks, audiolibros, y otros medios digitales.
Versiones de ONIX:
- ONIX 2.1:
- Esta fue una de las versiones más utilizadas del estándar, ampliamente adoptada en la industria.
- ONIX 3.0:
- La versión más reciente y avanzada. Incluye mejoras y actualizaciones para manejar la información de productos digitales de manera más efectiva y abordar las necesidades cambiantes de la industria editorial.
Uso del formato ONIX:
-
Catalogación y Metadatos:
- ONIX es crucial para la catalogación de libros en sistemas de gestión de inventarios y catálogos en línea, proporcionando metadatos ricos que facilitan la búsqueda y descubrimiento de productos.
-
Intercambio de Información:
- Las editoriales y distribuidores utilizan ONIX para intercambiar información sobre productos de manera eficiente y precisa, asegurando que todos los participantes en la cadena de suministro tengan acceso a datos actualizados y consistentes.
-
Integración en Sistemas de Ventas:
- Tiendas en línea y plataformas de venta utilizan ONIX para obtener y actualizar información sobre productos de manera automática, mejorando la eficiencia operativa y la precisión de la información mostrada a los clientes.
Ejemplo de un registro ONIX:
Aquí tienes un ejemplo simplificado de cómo se vería un registro ONIX en XML:
<Product>
<RecordReference>1234567890</RecordReference>
<NotificationType>03</NotificationType>
<ProductIdentifier>
<ProductIDType>15</ProductIDType>
<IDValue>9781234567890</IDValue>
</ProductIdentifier>
<DescriptiveDetail>
<ProductComposition>00</ProductComposition>
<ProductForm>BA</ProductForm>
<TitleDetail>
<TitleType>01</TitleType>
<TitleElement>
<TitleElementLevel>01</TitleElementLevel>
<TitleText>Example Book Title</TitleText>
</TitleElement>
</TitleDetail>
<Contributor>
<ContributorRole>A01</ContributorRole>
<PersonName>John Doe</PersonName>
</Contributor>
</DescriptiveDetail>
<PublishingDetail>
<Imprint>
<ImprintName>Example Publisher</ImprintName>
</Imprint>
<Publisher>
<PublisherName>Example Publishing Group</PublisherName>
</Publisher>
<PublishingDate>
<PublishingDateRole>01</PublishingDateRole>
<Date>2023-01-01</Date>
</PublishingDate>
</PublishingDetail>
<RelatedMaterial>
<RelatedProduct>
<ProductRelationCode>06</ProductRelationCode>
<ProductIdentifier>
<ProductIDType>15</ProductIDType>
<IDValue>9780987654321</IDValue>
</ProductIdentifier>
</RelatedProduct>
</RelatedMaterial>
<ProductSupply>
<SupplyDetail>
<Supplier>
<SupplierRole>03</SupplierRole>
<SupplierName>Example Supplier</SupplierName>
</Supplier>
<ProductAvailability>20</ProductAvailability>
<Price>
<PriceType>01</PriceType>
<PriceAmount>19.99</PriceAmount>
<CurrencyCode>USD</CurrencyCode>
</Price>
</SupplyDetail>
</ProductSupply>
</Product>
Este ejemplo muestra un registro ONIX básico con detalles esenciales sobre un libro, como su identificador, título, autor, editorial, fecha de publicación, y detalles de suministro y precios.
El formato ONIX es fundamental en la industria editorial para asegurar la correcta distribución y accesibilidad de la información sobre los productos, facilitando tanto la gestión interna como la experiencia del usuario final en la búsqueda y adquisición de libros y otros materiales editoriales.
Si necesitas incluir este tipo de ficheros onix a tu sistema, y necesitas una programación a medida, no dudes en contactarnos.
Realizamos programación a medida para la integración automatica de este tipo de formatos.
Backup web
Fecha: 2024-07-06 10:36:43Autor: Alex Rubio

Introducción
Las páginas web desempeñan un papel crucial en la comunicación, el comercio y la información. Dado el valor y la relevancia de los datos almacenados en ellas, es imprescindible implementar medidas que aseguren su integridad y disponibilidad. Una de las prácticas más importantes en la gestión de sitios web es la realización de copias de seguridad (backups) regulares.
Definición
Una copia de seguridad de una página web es una réplica exacta de todos los elementos que componen el sitio, incluyendo archivos, bases de datos y configuraciones. Esta copia se guarda en una ubicación segura, ya sea localmente, en un dispositivo externo o en la nube. Las copias de seguridad permiten recuperar el sitio web en su estado anterior en caso de pérdida de datos, fallos técnicos o ataques cibernéticos, asegurando la continuidad del servicio y la protección de la información.
Importancia
La realización de copias de seguridad regulares es esencial por varias razones:
-
Protección contra Pérdida de Datos: Los datos pueden perderse por diversos motivos, como errores humanos, fallos en el hardware, ataques de malware o desastres naturales. Una copia de seguridad permite restaurar rápidamente los datos perdidos, minimizando el impacto en el negocio y la experiencia del usuario.
-
Recuperación Rápida y Eficiente: En caso de que el sitio web sufra una interrupción o daño, disponer de una copia de seguridad facilita una recuperación rápida, reduciendo el tiempo de inactividad y asegurando que el sitio vuelva a estar operativo lo antes posible.
-
Seguridad y Cumplimiento Normativo: Muchas normativas y leyes sobre protección de datos exigen que las empresas implementen medidas de seguridad adecuadas, incluyendo la realización de copias de seguridad. Cumplir con estas regulaciones no solo protege a la empresa de sanciones, sino que también fortalece la confianza de los usuarios en la seguridad del sitio.
-
Mitigación de Riesgos: Los sitios web son vulnerables a una variedad de riesgos, desde ciberataques hasta errores técnicos. Tener copias de seguridad permite a los administradores del sitio mitigar estos riesgos de manera efectiva, garantizando la integridad y disponibilidad continua de los datos.
Tipos de Copias de Seguridad
Al implementar una estrategia de copias de seguridad para una página web, es crucial entender los diferentes tipos de copias de seguridad disponibles. Cada tipo tiene sus propias características y beneficios, adaptándose a diversas necesidades y escenarios. A continuación, se describen los principales tipos de copias de seguridad:
1. Copia de Seguridad Completa
Definición:
Una copia de seguridad completa implica la creación de una réplica exacta de todos los archivos, bases de datos y configuraciones del sitio web en un momento determinado. Esto incluye cada archivo HTML, CSS, JavaScript, imágenes, documentos y todos los datos almacenados en las bases de datos.
Ventajas:
- Recuperación Sencilla: Dado que contiene todos los elementos del sitio, la restauración es directa y completa.
- Integridad Completa: Garantiza que todos los datos y configuraciones se guardan juntos, reduciendo el riesgo de inconsistencias.
Desventajas:
- Tiempo y Espacio: Puede ser una operación que consuma mucho tiempo y espacio de almacenamiento, especialmente para sitios grandes.
- Frecuencia: Dado su coste en tiempo y recursos, no se suele realizar con la misma frecuencia que otros tipos de copias de seguridad.
2. Copia de Seguridad Incremental
Definición:
Una copia de seguridad incremental solo guarda los archivos que han cambiado desde la última copia de seguridad, ya sea esta completa o incremental. Esto permite crear copias de seguridad más pequeñas y rápidas.
Ventajas:
- Eficiencia: Requiere menos tiempo y espacio de almacenamiento comparado con una copia completa.
- Frecuencia: Puede realizarse con mayor frecuencia, permitiendo intervalos de respaldo más cortos.
Desventajas:
- Restauración Compleja: Para restaurar completamente el sitio, se necesita la última copia completa y todas las copias incrementales subsecuentes.
- Gestión de Archivos: Puede ser más complejo de gestionar debido al gran número de archivos de copia de seguridad que se generan.
3. Copia de Seguridad Diferencial
Definición:
Una copia de seguridad diferencial guarda todos los archivos que han cambiado desde la última copia de seguridad completa. Cada copia diferencial es acumulativa, conteniendo todos los cambios desde la última copia completa.
Ventajas:
- Intermedio: Ofrece un equilibrio entre las copias completas e incrementales en términos de tiempo y espacio de almacenamiento.
- Restauración: Más fácil de restaurar que una copia incremental, ya que solo se necesita la última copia completa y la última copia diferencial.
Desventajas:
- Tamaño: Con el tiempo, las copias diferenciales pueden volverse tan grandes como una copia completa, especialmente si los cambios en el sitio son frecuentes.
- Eficiencia: Puede ser menos eficiente en términos de almacenamiento y tiempo que las copias incrementales.
4. Copia de Seguridad Espejo (Mirror)
Definición:
Una copia de seguridad espejo (mirror) es una réplica exacta del sitio web en tiempo real. Cada cambio realizado en el sitio se refleja inmediatamente en la copia de seguridad.
Ventajas:
- Actualización Continua: Ofrece una protección constante al reflejar los cambios en tiempo real.
- Recuperación Inmediata: Permite una recuperación casi instantánea en caso de pérdida de datos, ya que la copia de seguridad está siempre actualizada.
Desventajas:
- Costo: Puede ser costoso en términos de recursos y almacenamiento.
- Complejidad: Puede ser complejo de implementar y mantener, requiriendo infraestructura robusta y herramientas especializadas.
Frecuencia de las Copias de Seguridad
La frecuencia con la que se realizan las copias de seguridad de una página web es crucial para garantizar la integridad y disponibilidad de los datos. Esta decisión debe basarse en la frecuencia de los cambios en el sitio y en las necesidades específicas de recuperación. A continuación, se describen las recomendaciones para realizar copias de seguridad diarias, semanales y mensuales, así como el uso de herramientas de programación automática. Además, se aborda la cantidad de versiones de copias de seguridad recomendadas para cada frecuencia.
1. Copia de Seguridad Diaria
Definición: Realizar copias de seguridad diarias es esencial para sitios web que experimentan cambios frecuentes, como actualizaciones diarias de contenido, transacciones constantes o registros de usuario.
Ventajas:
- Protección Continua: Minimiza la pérdida de datos, ya que cualquier cambio diario queda respaldado.
- Recuperación Rápida: Permite restaurar la versión más reciente del sitio, asegurando la mínima interrupción en caso de fallos.
Cantidad de Copias Recomendadas:
- Histórico de Copias: Mantener al menos 7 copias de seguridad (una por cada día de la semana). Esto permite restaurar el sitio a cualquiera de los últimos 7 días, proporcionando flexibilidad para resolver problemas que se descubren con retraso.
- Rotación: Implementar una política de rotación donde la copia más antigua se sobrescribe por la nueva, manteniendo así el almacenamiento eficiente y gestionado.
2. Copia de Seguridad Semanal
Definición: Las copias de seguridad semanales son adecuadas para sitios con cambios moderados, donde las actualizaciones y modificaciones no son tan frecuentes.
Ventajas:
- Balance: Ofrece un buen equilibrio entre protección de datos y uso de recursos.
- Simplificación: Menor número de copias de seguridad que gestionar en comparación con las diarias.
Cantidad de Copias Recomendadas:
- Histórico de Copias: Mantener entre 4 y 5 copias de seguridad semanales. Esto cubre aproximadamente un mes de actividad, permitiendo restauraciones desde varias semanas anteriores.
- Rotación: Las copias más antiguas se sobrescriben una vez alcanzado el límite de almacenamiento, asegurando que siempre haya un historial reciente disponible.
3. Copia de Seguridad Mensual
Definición: Las copias de seguridad mensuales son adecuadas para sitios con pocos cambios, como páginas estáticas o aquellas que no se actualizan con frecuencia.
Ventajas:
- Eficiencia: Menos consumo de recursos y almacenamiento.
- Gestión Sencilla: Menor número de copias para supervisar y mantener.
Cantidad de Copias Recomendadas:
- Histórico de Copias: Mantener de 3 a 6 copias mensuales, lo que cubre hasta medio año de actividad. Esto permite restaurar el sitio a un estado anterior significativo en caso de detectar problemas tardíamente.
- Rotación: Utilizar una política donde la copia más antigua se sobrescribe cada vez que se crea una nueva copia mensual.
4. Programación Automática
Definición: El uso de herramientas para automatizar las copias de seguridad permite programar la frecuencia y gestión de estas de manera eficiente, sin intervención manual constante.
Ventajas:
- Consistencia: Asegura que las copias de seguridad se realicen a intervalos regulares sin fallos humanos.
- Conveniencia: Reduce la carga de trabajo manual, liberando tiempo para otras tareas importantes.
Herramientas Comunes:
- Plugins y Software: Herramientas como UpdraftPlus, BackupBuddy, y servicios de backup en la nube permiten programar copias de seguridad automáticas según la frecuencia deseada.
- Proveedores de Hosting: Muchos servicios de hosting ofrecen soluciones de copia de seguridad automatizada integradas, facilitando la configuración y gestión.
Elementos a Respaldar
Al realizar copias de seguridad de una página web, es fundamental identificar y respaldar todos los elementos esenciales que componen el sitio. Estos elementos incluyen archivos del sitio, bases de datos, configuraciones y correos electrónicos. A continuación, se describen en detalle los componentes críticos que deben ser incluidos en las copias de seguridad para asegurar la integridad y funcionalidad completa del sitio web.
1. Archivos del Sitio
Definición: Los archivos del sitio incluyen todos los componentes estáticos y dinámicos que forman la estructura y el contenido visual del sitio web.
Componentes Principales:
- HTML: Archivos que estructuran el contenido del sitio.
- CSS: Hojas de estilo que definen el diseño y la apariencia visual.
- JavaScript: Archivos de scripts que añaden interactividad y funcionalidades dinámicas.
- Imágenes y Multimedia: Todos los recursos gráficos y de medios, como imágenes, videos, audios, etc.
- Documentos Adjuntos: Archivos PDF, documentos descargables y otros recursos adjuntos.
Importancia: Resguardar estos archivos es vital para restaurar el diseño, la funcionalidad y la experiencia de usuario del sitio web en caso de cualquier fallo o pérdida de datos.
2. Base de Datos
Definición: La base de datos almacena toda la información dinámica del sitio, incluyendo contenido generado por el usuario, datos de transacciones y configuraciones del CMS (Sistema de Gestión de Contenidos).
Componentes Principales:
- Datos de Usuario: Información de registro, perfiles de usuario, contraseñas (encriptadas), y preferencias.
- Contenido Dinámico: Publicaciones de blog, comentarios, productos (en el caso de tiendas online), y cualquier contenido que se actualice con regularidad.
- Historial de Transacciones: Información de ventas, pedidos, historial de compras, y cualquier dato relacionado con transacciones comerciales.
Importancia: La base de datos es el corazón del sitio web, especialmente para sitios dinámicos y transaccionales. Respaldarla garantiza que no se pierda información crítica y que el sitio pueda ser restaurado a su estado operativo sin pérdida significativa de datos.
3. Configuraciones
Definición: Las configuraciones incluyen todos los archivos que controlan cómo el servidor y el CMS operan y administran el sitio web.
Componentes Principales:
- Archivos de Configuración del Servidor: Configuraciones del servidor web (como Apache o Nginx), archivos .htaccess, y otros ajustes del entorno del servidor.
- Configuraciones del CMS: Archivos de configuración del sistema de gestión de contenidos, tales como WordPress, Joomla, Drupal, etc., que definen la estructura del sitio y sus funcionalidades.
Importancia: Resguardar estas configuraciones es crucial para asegurar que el entorno del servidor y el CMS se pueden restaurar correctamente. Esto incluye la restauración de permisos, reglas de redireccionamiento, y cualquier ajuste específico del servidor que sea necesario para el funcionamiento del sitio.
4. Email y Configuraciones de Correo
Definición: Los correos electrónicos y sus configuraciones abarcan todos los emails asociados con el dominio del sitio, así como las configuraciones necesarias para su funcionamiento.
Componentes Principales:
- Correos Electrónicos: Emails enviados y recibidos, buzones de correo, y archivos adjuntos.
- Configuraciones de Correo: Ajustes de servidores de correo entrante y saliente (IMAP, POP3, SMTP), cuentas de correo, reglas de filtrado, y cualquier configuración adicional.
Importancia: Los correos electrónicos son una parte integral de la comunicación de un sitio web, especialmente para soporte al cliente y operaciones de negocios. Respaldar estas configuraciones y mensajes asegura que la comunicación no se vea interrumpida y que se puedan restaurar todas las interacciones previas sin problemas.
Almacenamiento de las Copias de Seguridad
El almacenamiento adecuado de las copias de seguridad es fundamental para garantizar que los datos estén disponibles y seguros en caso de pérdida o daño del sitio web original. Existen varias opciones de almacenamiento, cada una con sus ventajas y consideraciones. A continuación, se describen las principales estrategias de almacenamiento de copias de seguridad: local, externo y remoto, destacando la importancia de no almacenar copias en el mismo servidor donde reside la página web para evitar riesgos innecesarios.
1. Almacenamiento Local
Definición: El almacenamiento local implica guardar las copias de seguridad en dispositivos físicos ubicados en el mismo entorno que el servidor original, como discos duros internos del servidor o sistemas de almacenamiento en red (NAS).
Ventajas:
- Acceso Rápido: Permite un acceso rápido y sencillo a las copias de seguridad.
- Control Completo: El administrador del sitio tiene control total sobre los dispositivos de almacenamiento y los datos.
Desventajas:
- Riesgo de Desastres Locales: En caso de desastres como incendios, inundaciones o fallos del hardware, tanto el servidor original como las copias de seguridad pueden resultar dañados.
- Espacio Limitado: La capacidad de almacenamiento puede estar limitada por el espacio físico y los recursos disponibles en el entorno local.
2. Almacenamiento Externo
Definición: El almacenamiento externo se refiere a guardar las copias de seguridad en dispositivos separados físicamente del servidor original, como discos duros externos, unidades USB o sistemas de almacenamiento conectados a la red (NAS) que no se encuentran en la misma ubicación física.
Ventajas:
- Portabilidad: Los dispositivos de almacenamiento externo se pueden mover fácilmente a ubicaciones seguras.
- Separación Física: Almacenar las copias fuera del entorno inmediato del servidor original ofrece una capa adicional de protección contra desastres locales.
Desventajas:
- Gestión de Dispositivos: Requiere una gestión cuidadosa para asegurar que los dispositivos externos estén actualizados y protegidos.
- Seguridad Física: Los dispositivos externos deben estar protegidos contra robos, daños físicos y accesos no autorizados.
3. Almacenamiento Remoto
Definición: El almacenamiento remoto implica guardar las copias de seguridad en ubicaciones físicas diferentes al servidor original, como servicios de almacenamiento en la nube o centros de datos externos. Es importante recalcar que no se deben almacenar copias de seguridad en el mismo servidor donde se aloja la página web.
Ventajas:
- Protección Contra Desastres: Almacenar las copias en una ubicación remota protege contra desastres que puedan afectar el servidor original y su entorno inmediato.
- Escalabilidad: Los servicios de almacenamiento en la nube ofrecen una escalabilidad prácticamente ilimitada, adaptándose a las necesidades crecientes de almacenamiento.
- Accesibilidad: Las copias de seguridad pueden ser accesibles desde cualquier lugar con conexión a Internet, facilitando la recuperación rápida en caso de necesidad.
Desventajas:
- Costos: Dependiendo del servicio y la cantidad de datos, el almacenamiento en la nube puede implicar costos recurrentes.
- Seguridad de Datos: Es esencial elegir proveedores de almacenamiento en la nube que ofrezcan altos estándares de seguridad y encriptación para proteger los datos.
Importancia de No Almacenar Copias en el Mismo Servidor
Riesgos de Almacenamiento en el Mismo Servidor:
- Vulnerabilidad a Fallos del Sistema: Si el servidor falla, todas las copias de seguridad almacenadas en el mismo lugar también podrían perderse.
- Riesgo de Seguridad: Un archivo de copia de seguridad llamado "backup.zip" en el servidor original puede ser un objetivo fácil para atacantes, exponiendo datos sensibles y estrategias de recuperación.
Recomendaciones:
- Diversificación: Utilizar una combinación de almacenamiento local, externo y remoto para garantizar redundancia y seguridad.
- Separación Física: Asegurarse de que las copias de seguridad estén almacenadas en ubicaciones diferentes del servidor original para proteger contra desastres y accesos no autorizados.
Restauración de Copias de Seguridad
La restauración de copias de seguridad es una parte esencial de la estrategia de gestión de datos de cualquier sitio web. No solo es importante realizar copias de seguridad regulares, sino también saber cómo restaurarlas eficazmente en caso de pérdida de datos o fallos del sistema. A continuación, se detallan los pasos clave del proceso de restauración, la importancia de realizar pruebas de restauración regularmente y los procedimientos de un plan de contingencia en caso de fallos durante la restauración.
1. Proceso de Restauración de Copias de Seguridad
Definición: El proceso de restauración de copias de seguridad consiste en devolver el sitio web a un estado anterior utilizando los datos almacenados en las copias de seguridad. Este proceso puede variar según el tipo de copia de seguridad y la herramienta utilizada, pero generalmente incluye los siguientes pasos:
Pasos Generales:
- Identificación del Problema: Determinar la causa de la pérdida de datos o del fallo del sistema. Esto puede incluir fallos de hardware, errores humanos, ataques cibernéticos, entre otros.
- Selección de la Copia de Seguridad Adecuada: Elegir la copia de seguridad más reciente o la que sea necesaria para restaurar el sitio web a un estado funcional.
- Preparación del Entorno: Asegurarse de que el entorno del servidor esté listo para la restauración, incluyendo la disponibilidad de recursos necesarios y la detención de servicios conflictivos.
- Restauración de Archivos del Sitio: Restaurar todos los archivos del sitio web, incluyendo HTML, CSS, JavaScript, imágenes y otros recursos.
- Restauración de la Base de Datos: Restaurar las bases de datos utilizando herramientas específicas para la base de datos en cuestión (por ejemplo, MySQL, PostgreSQL).
- Configuraciones del Sistema: Restaurar archivos de configuración del servidor y del CMS para asegurar que el sitio funcione correctamente.
- Pruebas de Funcionamiento: Verificar que el sitio web esté funcionando correctamente, incluyendo todas sus funcionalidades y contenidos.
- Monitoreo Post-Restauración: Supervisar el sitio durante un periodo para asegurar que no haya problemas residuales.
2. Pruebas de Restauración
Importancia: Realizar pruebas regulares de restauración es crucial para asegurar que las copias de seguridad son funcionales y que el proceso de restauración se puede completar sin problemas.
Beneficios de las Pruebas de Restauración:
- Validación de Copias de Seguridad: Confirma que las copias de seguridad no están corruptas y contienen todos los datos necesarios.
- Preparación para Emergencias: Garantiza que el equipo de TI esté familiarizado con el proceso de restauración y pueda actuar rápidamente en caso de una emergencia real.
- Detección de Problemas: Permite identificar y corregir posibles problemas en el proceso de restauración antes de que ocurran en una situación crítica.
- Mejora Continua: Facilita la mejora continua de los procedimientos de copia de seguridad y restauración basándose en las pruebas y experiencias pasadas.
Recomendaciones:
- Frecuencia: Realizar pruebas de restauración al menos una vez al año, o más frecuentemente dependiendo de la criticidad del sitio web.
- Documentación: Documentar cada prueba de restauración, incluyendo problemas encontrados y soluciones aplicadas, para futuras referencias y mejoras.
3. Plan de Contingencia
Definición: Un plan de contingencia detalla los procedimientos a seguir en caso de que falle el proceso de restauración de copias de seguridad, asegurando que el sitio web pueda ser restaurado de manera efectiva.
Componentes del Plan de Contingencia:
- Identificación de Fallos Potenciales: Analizar posibles puntos de fallo en el proceso de restauración y preparar soluciones alternativas.
- Procedimientos Alternativos: Desarrollar procedimientos alternativos para cada posible punto de fallo. Esto puede incluir tener múltiples copias de seguridad en diferentes ubicaciones, usar herramientas alternativas de restauración, etc.
- Equipo de Respuesta: Designar un equipo de respuesta que esté entrenado y listo para manejar fallos en la restauración. Este equipo debe conocer el plan de contingencia y estar capacitado para implementarlo.
- Comunicación: Establecer un protocolo de comunicación claro para informar a todas las partes interesadas en caso de un fallo durante la restauración.
- Evaluación y Mejora: Después de cualquier incidente de restauración fallido, evaluar lo sucedido y mejorar el plan de contingencia basado en las lecciones aprendidas.
Implementación:
- Entrenamiento Regular: Capacitar al equipo en la implementación del plan de contingencia.
- Revisión Periódica: Revisar y actualizar el plan de contingencia regularmente para asegurarse de que se mantenga relevante y eficaz.
Seguridad de las Copias de Seguridad
Garantizar la seguridad de las copias de seguridad es crucial para proteger la integridad y confidencialidad de los datos respaldados. Las copias de seguridad deben estar protegidas contra accesos no autorizados, corrupción de datos y cualquier otra amenaza que pueda comprometer su efectividad. A continuación, se abordan tres aspectos fundamentales para asegurar las copias de seguridad: encriptación, control de acceso e integridad de datos.
1. Encriptación
Definición: La encriptación es el proceso de convertir los datos en un formato codificado que solo puede ser descifrado por personas autorizadas con la clave correcta. Este proceso asegura que los datos sean ilegibles para cualquiera que no tenga la clave de desencriptación.
Importancia:
- Protección Contra Accesos No Autorizados: La encriptación garantiza que, incluso si una copia de seguridad es robada o interceptada, los datos no puedan ser leídos sin la clave adecuada.
- Confidencialidad de Datos: Protege información sensible y confidencial, como datos de usuarios, transacciones y configuraciones críticas del sistema.
Recomendaciones:
- Algoritmos Seguros: Utilizar algoritmos de encriptación robustos como AES (Advanced Encryption Standard) con claves de al menos 256 bits.
- Encriptación en Tránsito y en Reposo: Asegurarse de que los datos estén encriptados tanto mientras se transfieren a la ubicación de almacenamiento como cuando están almacenados.
- Gestión de Claves: Implementar una política de gestión de claves segura, que incluya la rotación regular de claves y su almacenamiento en ubicaciones seguras.
2. Control de Acceso
Definición: El control de acceso implica gestionar quién tiene permisos para acceder y manipular las copias de seguridad. Esto incluye definir roles y permisos específicos para los usuarios que interactúan con las copias de seguridad.
Importancia:
- Minimización de Riesgos Internos: Restringir el acceso a las copias de seguridad reduce el riesgo de manipulación o eliminación accidental o malintencionada por parte de empleados.
- Auditoría y Responsabilidad: Un control de acceso adecuado permite llevar un registro de quién accede a las copias de seguridad, cuándo y qué acciones realizan, mejorando la trazabilidad y la responsabilidad.
Recomendaciones:
- Roles y Permisos: Definir roles específicos y permisos adecuados para cada usuario o grupo de usuarios basado en su función dentro de la organización.
- Autenticación Multifactor (MFA): Implementar MFA para el acceso a las copias de seguridad, añadiendo una capa adicional de seguridad más allá de solo una contraseña.
- Revisiones Regulares: Realizar auditorías regulares de los permisos y accesos a las copias de seguridad para asegurar que solo las personas autorizadas tienen acceso.
3. Integridad de Datos
Definición: La integridad de los datos se refiere a la precisión y consistencia de los datos almacenados en las copias de seguridad. Asegurar la integridad de los datos implica verificar que las copias de seguridad no están corruptas y que los datos pueden ser restaurados correctamente.
Importancia:
- Fiabilidad de Restauración: La integridad de los datos asegura que las copias de seguridad sean utilizables y que los datos restaurados sean precisos y completos.
- Prevención de Corrupción de Datos: Verificar la integridad ayuda a detectar y corregir cualquier corrupción de datos antes de que sea demasiado tarde.
Recomendaciones:
- Verificación de Suma de Verificación (Checksum): Utilizar sumas de verificación para comparar los datos originales y las copias de seguridad, asegurando que no se hayan alterado.
- Pruebas de Restauración: Realizar pruebas de restauración periódicas para verificar que las copias de seguridad se pueden restaurar correctamente y que los datos no están corruptos.
- Monitoreo y Alerta: Implementar sistemas de monitoreo y alertas para detectar cualquier problema de integridad en las copias de seguridad de manera proactiva.
Política de Retención de Copias de Seguridad
Una política de retención de copias de seguridad bien definida es crucial para la gestión eficiente de los datos respaldados. Esta política determina cuánto tiempo se deben conservar las copias de seguridad y establece estrategias para la rotación y eliminación de las copias antiguas. A continuación, se exploran en detalle los conceptos de duración y rotación en el contexto de la política de retención de copias de seguridad.
1. Duración
Definición: La duración de la retención de copias de seguridad se refiere al período de tiempo durante el cual las copias de seguridad deben ser conservadas antes de ser eliminadas. Esta duración puede variar según las necesidades de la organización, los requisitos legales y las mejores prácticas de la industria.
Importancia:
- Cumplimiento Normativo: Muchas industrias tienen requisitos legales y regulatorios específicos sobre cuánto tiempo deben conservarse los datos, incluidos los respaldos. Cumplir con estos requisitos es esencial para evitar sanciones.
- Gestión de Riesgos: Conservar copias de seguridad durante un período adecuado ayuda a mitigar riesgos, permitiendo la recuperación de datos en caso de pérdida o corrupción a lo largo del tiempo.
- Costos y Almacenamiento: Determinar la duración adecuada ayuda a gestionar los costos y el espacio de almacenamiento, evitando la acumulación innecesaria de datos.
Recomendaciones:
- Evaluación de Necesidades: Analizar las necesidades específicas de recuperación de datos y los requisitos legales para determinar el período adecuado de retención. Por ejemplo, datos financieros o médicos pueden requerir una retención más prolongada.
- Políticas Escalonadas: Implementar políticas escalonadas donde se mantengan copias de seguridad a corto plazo (diarias/semanales) y a largo plazo (mensuales/anuales).
- Documentación: Mantener una documentación clara y accesible de la política de retención, asegurando que todos los empleados pertinentes estén informados.
2. Rotación
Definición: La rotación de copias de seguridad implica la estrategia de reemplazar copias antiguas con nuevas a medida que se crean, asegurando que el espacio de almacenamiento se use de manera eficiente y que se mantenga una cantidad adecuada de versiones de respaldo.
Importancia:
- Eficiencia de Almacenamiento: La rotación efectiva evita la acumulación innecesaria de copias de seguridad, optimizando el uso del espacio de almacenamiento.
- Actualidad de los Datos: Asegura que las copias de seguridad más recientes estén siempre disponibles para una restauración rápida y efectiva.
- Gestión de Recursos: Reduce los costos asociados con el almacenamiento a largo plazo de grandes volúmenes de datos.
Estrategias Comunes de Rotación:
- Esquema de Abuelo-Padre-Hijo (GFS): Esta estrategia implica mantener copias diarias (hijo), semanales (padre) y mensuales (abuelo). Por ejemplo, se pueden mantener 7 copias diarias, 4 copias semanales y 12 copias mensuales.
- Ciclo de Vida de los Datos: Implementar ciclos de vida de datos donde las copias de seguridad más antiguas se archivan o eliminan después de un período específico, mientras que las copias más recientes se mantienen activas.
- Rotación Basada en Capacidad: Ajustar la frecuencia y la cantidad de copias de seguridad basadas en la capacidad de almacenamiento disponible, asegurando que nunca se excedan los límites de almacenamiento.
Recomendaciones:
- Automatización: Utilizar herramientas de gestión de copias de seguridad que permitan la automatización de la rotación, garantizando que el proceso se realice de manera eficiente y sin intervención manual constante.
- Monitorización y Ajuste: Monitorear regularmente el uso del almacenamiento y ajustar las políticas de rotación según sea necesario para adaptarse a cambios en la cantidad de datos y los requisitos de recuperación.
- Planificación a Largo Plazo: Considerar tanto las necesidades actuales como futuras de almacenamiento y recuperación al diseñar la política de rotación, asegurando que sea escalable y sostenible.
Consideraciones Legales y de Cumplimiento
En el ámbito de la gestión de datos, cumplir con las consideraciones legales y de cumplimiento es crucial para proteger la información y evitar sanciones regulatorias. Al implementar estrategias de copia de seguridad para una página web, es esencial tener en cuenta diversas regulaciones y garantizar la privacidad de los datos sensibles. A continuación, se abordan dos aspectos fundamentales: el cumplimiento con regulaciones como GDPR y HIPAA, y la protección de la privacidad de los datos.
1. Regulaciones
Definición: Las regulaciones son normas y leyes establecidas por gobiernos y organismos reguladores que dictan cómo se deben manejar, almacenar y proteger los datos. Cumplir con estas regulaciones es obligatorio para evitar sanciones y proteger los derechos de los individuos.
Principales Regulaciones:
- GDPR (Reglamento General de Protección de Datos): Aplicable en la Unión Europea, GDPR establece estrictas directrices sobre la recopilación, almacenamiento y procesamiento de datos personales. Las organizaciones deben obtener el consentimiento explícito de los usuarios para procesar sus datos y proporcionar mecanismos para que los usuarios accedan, corrijan o eliminen sus datos.
- HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud): Aplicable en los Estados Unidos, HIPAA establece estándares para la protección de la información de salud personal (PHI). Las organizaciones de salud deben implementar medidas para garantizar la confidencialidad, integridad y disponibilidad de los datos de salud.
Importancia:
- Evitar Sanciones: El incumplimiento de estas regulaciones puede resultar en multas significativas y sanciones legales.
- Protección de Derechos: Las regulaciones protegen los derechos de los individuos, garantizando que sus datos sean manejados de manera ética y segura.
- Confianza del Usuario: Cumplir con las regulaciones refuerza la confianza de los usuarios en que sus datos están siendo protegidos adecuadamente.
Recomendaciones:
- Auditorías Regulares: Realizar auditorías internas y externas para asegurar el cumplimiento continuo con las regulaciones aplicables.
- Formación del Personal: Capacitar a los empleados sobre las regulaciones y las mejores prácticas de protección de datos.
- Políticas Claras: Establecer y mantener políticas claras de privacidad y protección de datos que cumplan con las regulaciones pertinentes.
2. Privacidad
Definición: La privacidad en el contexto de las copias de seguridad implica proteger los datos sensibles y personales durante el proceso de copia de seguridad y su almacenamiento, asegurando que solo las personas autorizadas puedan acceder a ellos.
Aspectos Clave:
- Encriptación: Utilizar encriptación tanto en tránsito como en reposo para proteger los datos sensibles de accesos no autorizados.
- Control de Acceso: Implementar controles de acceso estrictos que limiten quién puede ver y manejar las copias de seguridad.
- Anonimización: En algunos casos, puede ser útil anonimizar los datos sensibles antes de realizar las copias de seguridad, reduciendo el riesgo en caso de una brecha de seguridad.
Importancia:
- Protección de Datos Sensibles: Garantiza que los datos sensibles y personales no sean accesibles para personas no autorizadas, reduciendo el riesgo de violaciones de privacidad.
- Cumplimiento Regulatorio: Muchas regulaciones exigen medidas específicas para proteger la privacidad de los datos almacenados.
- Reputación y Confianza: Mantener la privacidad de los datos protege la reputación de la organización y mantiene la confianza de los usuarios y clientes.
Recomendaciones:
- Políticas de Privacidad: Desarrollar políticas de privacidad robustas que describan cómo se protegerán los datos durante el proceso de copia de seguridad.
- Tecnologías de Seguridad: Implementar tecnologías avanzadas de seguridad, como encriptación AES y controles de acceso basados en roles (RBAC), para proteger los datos.
- Evaluaciones de Riesgo: Realizar evaluaciones de riesgo regulares para identificar y mitigar posibles vulnerabilidades en el proceso de copia de seguridad.
Uso de rsync en Linux para Copias de Seguridad
rsync es una herramienta poderosa y flexible en Linux para realizar copias de seguridad de manera eficiente. Permite sincronizar archivos y directorios entre diferentes ubicaciones de manera rápida y con un consumo mínimo de recursos. Además, rsync puede ser programado mediante cron para automatizar las copias de seguridad. A continuación, se explican las posibilidades de rsync, ejemplos de uso y cómo se puede utilizar en combinación con cron para programar backups automáticos.
¿Qué es rsync?
rsync es una herramienta de sincronización de archivos que transfiere y sincroniza archivos y directorios de manera eficiente entre diferentes ubicaciones. Utiliza un algoritmo de diferencia de suma de verificación (checksum) para transferir solo las diferencias entre los archivos de origen y destino, lo que lo hace muy eficiente en términos de tiempo y ancho de banda.
Funcionalidades de rsync
- Sincronización de Archivos y Directorios: Permite copiar y sincronizar archivos y directorios tanto localmente como entre servidores remotos.
- Transferencia Increíblemente Eficiente: Solo transfiere los datos modificados.
- Exclusión de Directorios/Archivos: Permite excluir directorios y archivos específicos de la sincronización.
- Compatibilidad con SSH: Puede utilizar SSH para transferencias seguras entre servidores.
Pegasus: Análisis técnico, historia y repercusiones del spyware más avanzado
Fecha: 2024-06-29 16:12:32Autor: Alex Rubio

Introducción
Pegasus es un avanzado software espía desarrollado por NSO Group, una compañía israelí especializada en ciberseguridad. Este spyware ha sido utilizado para infiltrar dispositivos móviles con sistemas operativos iOS y Android, permitiendo a los atacantes acceder a una vasta cantidad de datos sin el conocimiento del usuario. En este artículo, exploraremos la vulnerabilidad CVE-2019-3568 que permitió la explotación de WhatsApp, la historia de NSO Group, cómo se descubrió y mitigó Pegasus, y las repercusiones políticas de su uso.
Detalles Técnicos de la Vulnerabilidad CVE-2019-3568
-
Descripción de la Vulnerabilidad:
- CVE-2019-3568 es un desbordamiento de búfer en la pila VOIP de WhatsApp que permite la ejecución remota de código a través de una serie de paquetes SRTCP especialmente diseñados.
- Versiones Afectadas:
- WhatsApp para Android antes de la versión 2.19.134.
- WhatsApp Business para Android antes de la versión 2.19.44.
- WhatsApp para iOS antes de la versión 2.19.51.
- WhatsApp Business para iOS antes de la versión 2.19.51.
- WhatsApp para Windows Phone antes de la versión 2.18.348.
- WhatsApp para Tizen antes de la versión 2.18.15 (SensorsTechForum) (National Vulnerability Database).
-
Método de Explotación:
- La vulnerabilidad permitía a los atacantes enviar una serie de paquetes SRTCP maliciosos a un dispositivo objetivo, provocando un desbordamiento de búfer que permitía la ejecución remota de código. Esta técnica no requería que la víctima respondiera la llamada, y en muchos casos, las llamadas desaparecían de los registros del dispositivo (SensorsTechForum) (National Vulnerability Database).
Historia de NSO Group y el Desarrollo de Pegasus
NSO Group fue fundada en 2010 en Israel, especializándose en tecnologías de vigilancia para gobiernos y agencias de inteligencia. Pegasus, una de sus creaciones más conocidas, fue diseñado para infiltrarse en dispositivos móviles y extraer datos confidenciales. Aunque NSO Group afirma que sus productos se utilizan para combatir el crimen y el terrorismo, investigaciones han revelado que Pegasus también ha sido empleado para espiar a periodistas, activistas de derechos humanos y políticos (Wikipedia) (OCCRP).
Descubrimiento y Detección de Pegasus
Pegasus fue descubierto por primera vez en 2016 cuando Ahmed Mansoor, un activista de derechos humanos en los Emiratos Árabes Unidos, recibió mensajes de texto sospechosos. Mansoor contactó a Citizen Lab y Lookout Security, quienes analizaron los mensajes y descubrieron que contenían enlaces que, al hacer clic, instalaban el spyware Pegasus en su iPhone mediante una explotación de día cero de iOS (Wikipedia) (OCCRP).
Mitigación y Soluciones
-
Respuesta Inmediata:
- WhatsApp lanzó un parche de seguridad en mayo de 2019 para corregir la vulnerabilidad CVE-2019-3568. Se instó a todos los usuarios a actualizar a las versiones más recientes de la aplicación (SensorsTechForum) (Security Affairs).
- WhatsApp también notificó a aproximadamente 1,400 usuarios que podían haber sido objetivos de esta vulnerabilidad (Security Affairs).
-
Recomendaciones Generales:
- Mantener todas las aplicaciones y sistemas operativos actualizados.
- Descargar aplicaciones solo de fuentes oficiales.
- Utilizar herramientas de seguridad móvil que puedan detectar y prevenir ataques de malware y spyware (Bitdefender) (National Vulnerability Database).
Repercusiones Políticas y Legales
El uso de Pegasus ha tenido significativas repercusiones políticas. Numerosos gobiernos han sido acusados de utilizar Pegasus para espiar a opositores políticos, periodistas y activistas. Esto ha llevado a investigaciones y demandas en varios países. En octubre de 2019, WhatsApp demandó a NSO Group por llevar a cabo ataques maliciosos contra sus usuarios, lo que resultó en un fallo judicial que obligaba a NSO Group a entregar el código fuente de Pegasus a WhatsApp para su análisis (Security Affairs).
El análisis detallado de Pegasus y su capacidad para explotar vulnerabilidades en aplicaciones ampliamente utilizadas como WhatsApp destaca un problema alarmante en el equilibrio entre la seguridad y la privacidad individual. La historia de NSO Group y el uso de su software espía por parte de diversos gobiernos subraya una preocupante falta de ética en algunas naciones, donde la vigilancia masiva y el espionaje se justifican bajo el pretexto de la seguridad nacional.
Pegasus no solo es una herramienta poderosa, sino también un recordatorio escalofriante de que cualquier dispositivo puede ser comprometido sin el conocimiento del usuario. La capacidad de este spyware para infiltrarse en teléfonos móviles y acceder a datos personales, conversaciones privadas y ubicaciones, sin ningún indicio visible, demuestra lo vulnerables que somos en el mundo digital actual.
La revelación de que gobiernos han utilizado Pegasus para espiar a periodistas, activistas de derechos humanos y oponentes políticos pone de manifiesto un abuso de poder que prioriza la vigilancia estatal sobre los derechos fundamentales de privacidad. Este tipo de acciones no solo erosionan la confianza en las instituciones gubernamentales, sino que también generan una sensación de inseguridad constante en la población.
Vivimos en una era donde la ética en la programación y el desarrollo de software es crucial. La creación y el uso de herramientas como Pegasus plantean serias preguntas sobre los límites de la tecnología y la moralidad de su aplicación. Si los gobiernos y las entidades con poder continúan explotando estas herramientas sin restricciones éticas claras, estamos a la merced de una vigilancia omnipresente que amenaza nuestras libertades individuales.
Debemos estar siempre alerta y conscientes de los riesgos que conlleva el uso de la tecnología en nuestras vidas cotidianas. La protección de nuestra privacidad no solo depende de las medidas de seguridad que tomemos, sino también de la integridad y ética de aquellos que desarrollan y despliegan estas tecnologías. En última instancia, la lucha por preservar nuestra privacidad en la era digital es una batalla constante contra la intrusión no ética y la vigilancia sin restricciones.
Es crucial que la sociedad exija transparencia y responsabilidad a las entidades que poseen estas capacidades tecnológicas. Solo así podremos garantizar un equilibrio justo entre seguridad y privacidad, y proteger nuestros derechos fundamentales en un mundo cada vez más conectado y digitalizado.
El incomprendido genio de la nada
Fecha: 2024-06-25 14:40:25Autor: Alex Rubio

En el mundo de la tecnología, donde los verdaderos genios programan su camino hacia la innovación, existe una criatura misteriosa y peculiar: el lammer. El lammer es un entusiasta de la informática... bueno, al menos en su imaginación. Con una confianza digna de un superhéroe de tebeos, cree firmemente en su destino como el próximo Steve Jobs o Mark Zuckerberg. Pero, ¿qué sucede cuando el deseo de poder se encuentra con un alarmante vacío de habilidades? Nos encontramos ante un teatro de operaciones, donde cada acto es una comedia de errores.
El lammer tiene la ambición de un conquistador, soñando con dominar el mundo de la tecnología sin poseer ni un dominio.com a su nombre. Su día a día se compone de lanzar términos como "hackear", "algoritmo" y "big data" en conversaciones, preferiblemente en cafeterías llenas, donde puede impresionar a los incautos que confunden su jerga con sabiduría. Vive en un castillo de arena, construido con promesas de proyectos futuros y empresas imaginarias. Aunque su reino se desmorona con cada ola (o actualización de software), su aspiración de poder permanece inexplicablemente intacta. ¿Quién necesita saber programar cuando puedes pretender dirigir una startup desde la mesa de un Starbucks?
Psicológicamente, el lammer es un optimista incorregible. Ignora la necesidad de conocimiento real como un vegetariano ignora la sección de carnes en un supermercado. En su mundo, la capacidad de buscar en Google es sinónimo de maestría tecnológica. Considera cada fracaso como un "casi éxito" y cada crítica como un halago mal formulado. Después de todo, ¿quién tiene tiempo para aprender de verdad cuando el postureo ofrece tantas gratificaciones instantáneas?
El lammer también es el típico chaval que molesta en la red, infectando websites tipo WordPress, aprovechándose de que la mayoría de plugins están diseñados por otros lammers que creen saber programar pero no alcanzan el nivel necesario para que el código sea seguro. Así, en un círculo vicioso de incompetencia y vanidad, cada lammer refuerza el ego del otro, creando un ecosistema donde la mediocridad es la norma y el verdadero talento es la excepción.
El lammer es un héroe trágico-comedia de la era digital. Aunque sus aspiraciones superan con creces su competencia, su entusiasmo es algo digno de admiración... o al menos de unas risas. Así que la próxima vez que encuentres a un lammer, recuerda: detrás de esa charla tecnológica sin sentido, hay un soñador que confunde "Ctrl+C" y "Ctrl+V" con programación avanzada. ¡Salud por los lammers del mundo, esos eternos optimistas de la tecnología!
Chatgpt no sabe estar callado
Fecha: 2024-06-15 18:42:22Autor: Alex Rubio

El auge de la inteligencia artificial es, sin lugar a dudas, uno de los temas más candentes de la actualidad. Sin embargo, la prueba que he llevado a cabo demuestra que ChatGPT, una de las IA más avanzadas disponibles, aún no posee la capacidad de mantenerse en silencio cuando es necesario. Siempre ofrece una respuesta para todo, lo cual contrasta significativamente con las reacciones típicamente humanas.
Este comportamiento me lleva a la conclusión de que la inteligencia artificial todavía está lejos de servir a los humanos de una manera verdaderamente coherente y natural. A continuación, presento un ejemplo que ilustra esta limitación.

En este ejemplo, se puede observar cómo ChatGPT insiste en proporcionar una respuesta, aunque la situación ideal requeriría una pausa o un momento de reflexión. Este es un recordatorio de que, a pesar de los impresionantes avances tecnológicos, la emulación de la complejidad y sutileza de las interacciones humanas sigue siendo un desafío significativo para la inteligencia artificial. Aún queda un largo camino por recorrer para que las IA puedan interactuar con nosotros de una forma que se sienta auténtica y verdaderamente útil.