
Dos vulnerabilidades críticas en nginx y Java, publicadas en la segunda quincena de noviembre de 2026, obligan a revisar servidores web y aplicaciones empresariales. Según los análisis de Rapid7, Xint y otros investigadores, F5, la empresa responsable de nginx, publicó el 18 de noviembre actualizaciones para dos fallos en su soporte de HTTP/2 que, en determinadas condiciones, permiten ejecutar código sin necesidad de contraseña. Un día antes, Oracle había publicado parches para Java4Shell, un fallo en el decodificador Base64 de Java que, según la firma que lo descubrió, permite tomar el control de herramientas como Jenkins, Jira o Confluence.
Ambos casos comparten un rasgo importante: no afectan a todos los servidores por igual, sino a los que cumplen ciertas condiciones de versión, configuración o hardware. Por eso conviene entender bien qué se ha descubierto antes de reaccionar. Los datos de este artículo proceden de los análisis de las firmas investigadoras y de medios especializados; para cerrar cualquier duda, la referencia final son los avisos oficiales de F5 y de Oracle.
Qué falla en nginx y a quién afecta
nginx es un servidor web, el programa que responde a las peticiones de los navegadores . Funciona como la recepción de un edificio: atiende a todo el que llama y lo dirige a donde corresponde. Los fallos descubiertos están en su soporte de HTTP/2, la versión del protocolo web que permite enviar varias peticiones a la vez por una misma conexión.
Las vulnerabilidades tienen los identificadores CVE-2026-123633 y CVE-2026-123007. Un CVE es el código público con el que se registra cada fallo de seguridad, y el CVSS es una escala de gravedad de 0 a 10. Según los análisis publicados, ambos fallos reciben un 9,2 en la versión 4.0 de esa escala. Red Hat, por su parte, clasifica CVE-2026-123007 como crítico con un 8,1, y Ubuntu le asigna prioridad alta.
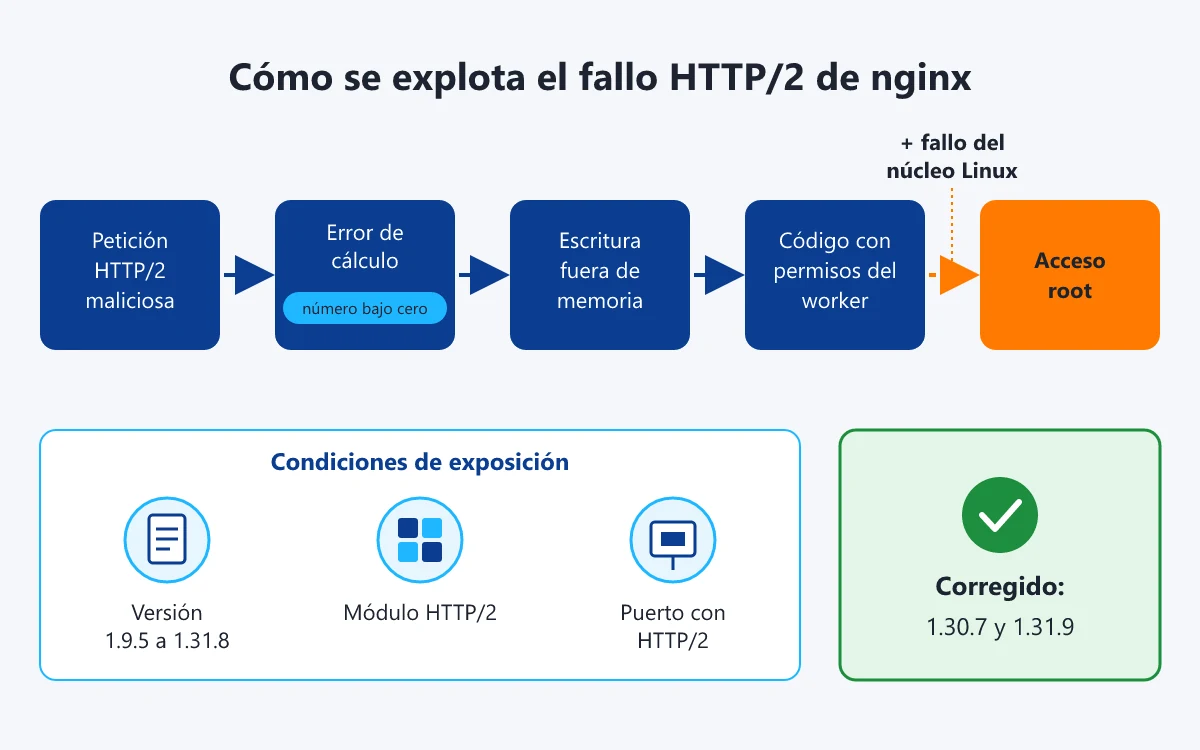
El origen técnico es un desbordamiento por defecto de enteros: un número que baja de cero y da la vuelta hasta convertirse en un valor enorme, como un cuentakilómetros que al retroceder desde cero mostrara una cifra absurda. Ese cálculo erróneo hace que nginx escriba fuera de la zona de memoria que tenía reservada, algo parecido a llenar una hoja y seguir escribiendo en la siguiente, que pertenece a otra persona. Según Rapid7, el resultado puede ser la ejecución remota de código, es decir, que un atacante haga ejecutar órdenes al servidor desde fuera. Ese código se ejecuta con los permisos del proceso worker, cada uno de los procesos que nginx usa para atender peticiones.
Las condiciones para estar expuesto están bien definidas. Según los investigadores, el servidor debe usar una versión entre la 1.9.5 y la 1.31.8 sin parchear, incluir el módulo HTTP/2 y tener al menos un puerto que ofrezca HTTP/2. De acuerdo con la información atribuida a F5, el servidor debe estar además con pocas conexiones disponibles, y en muchos casos el fallo solo tumba el proceso, mientras que la ejecución de código requiere condiciones adicionales. Entre los descubridores figuran Wiz, Rapid7 y Xint.
Java4Shell: un fallo en el decodificador Base64 de Java
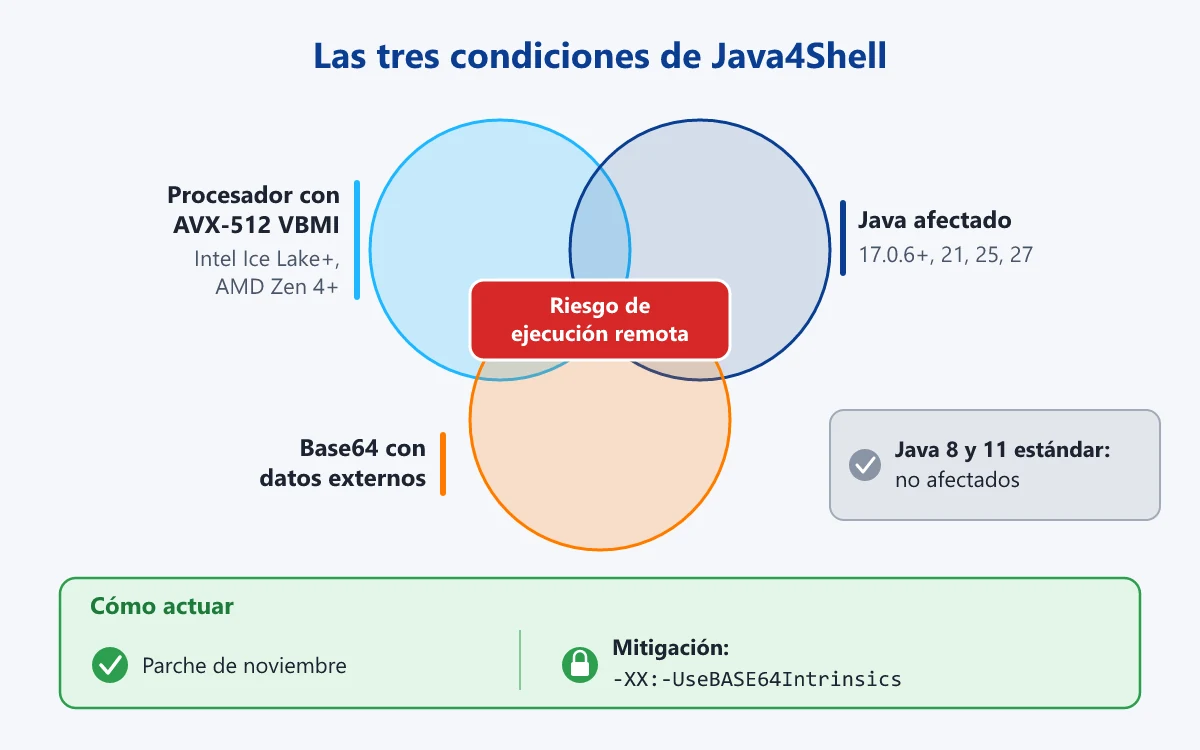
El segundo caso, bautizado como Java4Shell y registrado como CVE-2026-114938, afecta al entorno de ejecución de Java, el componente que hace funcionar los programas escritos en ese lenguaje. El fallo está en la función que decodifica Base64, un sistema que convierte datos binarios en texto y que se usa mucho en inicios de sesión y subidas de archivos. Según el análisis del centro luxemburgués CIRCL, un relleno mal formado al final del texto provoca un cálculo de longitud negativo, y eso lleva a Java a escribir fuera de la zona de memoria que le corresponde.
El código vulnerable solo se activa en procesadores x86-64 con AVX-512 VBMI, un conjunto de instrucciones que acelera ciertas operaciones. Según Red Hat, están afectados los Intel Ice Lake y posteriores y los AMD Zen 4 y posteriores. Algún análisis amplía la lista a chips Intel de equipos de cliente de 2019 a 2021, como Tiger Lake o Rocket Lake, una discrepancia que conviene resolver con el aviso de Oracle.
En cuanto a versiones, los análisis señalan Java 17.0.6 y posteriores, además de Java 21, 25 y 27. Java 8 y Java 11 estándar no incluyen el código vulnerable, con una excepción: el Java SE 8 Performance Pack 8u511b33-perf. OpenJDK y cve.org asignan al fallo un 8,1 de gravedad, con una complejidad de ataque alta. Oracle acredita el hallazgo a Quang Luong, de la firma Calif.
Calif afirma haber convertido el fallo en ejecución remota de código sin autenticación en aplicaciones populares con su configuración por defecto, entre ellas Jenkins, Jira, Confluence, Keycloak, JFrog Artifactory y PingFederate. Sin embargo, en el momento de los primeros análisis, Atlassian, Jenkins y Ping no habían publicado avisos propios, por lo que esta parte debe leerse como una afirmación de los investigadores aún sin verificación independiente.
Del laboratorio a los servidores reales
Una prueba de concepto es un programa que demuestra que un fallo se puede aprovechar. En el caso de nginx, Rapid7 desarrolló una que logra ejecución remota en una imagen Docker de nginx 1.31.8, y según los análisis publicados apareció en GitHub un exploit funcional el mismo día de la divulgación. Xint, por su parte, describe una cadena que combina fallos de nginx con un fallo del núcleo de Linux para obtener acceso root, es decir, control total del equipo.
A esto se suma un detalle relevante para quien confía en los contenedores. Un contenedor aísla una aplicación con sus dependencias, pero comparte el núcleo del sistema con el equipo anfitrión, de modo que no protege por sí solo frente a estos fallos. Aun así, según Qualys, a 17 de noviembre de 2026 no había confirmación pública de ataques reales, y las demostraciones conocidas son de laboratorio.
Lo que se dice de las vulnerabilidades de nginx y Java y lo que dicen los datos
| Afirmación que circula | Veredicto | Explicación |
|---|---|---|
| Si tu web usa nginx o Java, pueden entrar sin contraseña | Incompleto | Solo están expuestos los servidores que cumplen condiciones concretas de versión, configuración de HTTP/2 o procesador y uso de Base64 con datos externos. |
| nginx está detrás de tres de cada diez webs del mundo | Sin confirmar | No hemos encontrado una fuente que lo acredite. Según Precursor Security, el buscador Censys contabiliza unos 9,5 millones de servicios nginx con versión afectada y HTTP/2 activo, una cifra de exposición, no de cuota de mercado. |
| De cada cien servidores que muestran su versión, 99 están afectados | Incompleto | Un escaneo de Xint halló que el 98,9 % de 11,94 millones de servidores estaba en el rango afectado, pero muchas distribuciones Linux aplican parches sin cambiar el número de versión. |
| Casi la mitad de las empresas usa versiones de Java afectadas, según una encuesta de Azul | Sin confirmar | No hemos localizado esa encuesta ni sus cifras. |
| El fallo de nginx llevaba once años escondido | Cierto, con matiz | El error procede de la versión 1.9.5, de septiembre de 2015. Otro fallo de nginx, de tipo use-after-free (usar memoria ya liberada), existe desde la 1.19.7, de febrero de 2021. |
| Ya hay una prueba de concepto pública | Cierto | Rapid7 publicó una demostración y un exploit funcional apareció en GitHub el día de la divulgación. |
| Los investigadores han llegado a root | Incompleto | Según Xint, hace falta encadenar un fallo adicional del núcleo de Linux. Rapid7 indica que la ejecución como proceso maestro o root no se ha demostrado con nginx solo. |
| Se han ejecutado comandos en Jira, Confluence o Jenkins | Sin confirmar de forma independiente | Es una afirmación de Calif; los fabricantes no habían publicado avisos propios en los primeros análisis. |
| Java solo es vulnerable en algunos procesadores Intel y AMD modernos | Cierto | Requiere procesadores x86-64 con AVX-512 VBMI. |
| Desactivar HTTP/2 basta mientras se actualiza | Incompleto | Bloquea CVE-2026-123007 y CVE-2026-123633, pero no otro de los fallos de nginx recopilados por Xint. |
| No hay ataques confirmados | Cierto a 17 de noviembre | Qualys no tenía constancia pública de explotación real en esa fecha. |
Qué significa para ti
Si gestionas una web o una intranet, o encargas su mantenimiento, lo prudente es revisar ambos frentes cuanto antes, aunque no haya ataques confirmados. Estas son las medidas que recogen los análisis consultados:
- Actualiza nginx a la versión 1.30.7 (estable) o 1.31.9 (mainline), que corrigen los dos fallos de HTTP/2, y reinicia el servicio para que se aplique.
- Si usas nginx de tu distribución Linux, consulta su aviso de seguridad: el número de versión puede no reflejar que ya está parcheado.
- Si no puedes actualizar de inmediato, desactiva HTTP/2 de forma temporal, sabiendo que no cubre todos los fallos.
- Actualiza Java con los parches de noviembre, también en los entornos que vienen dentro de productos de terceros y en las imágenes de contenedores.
- Como medida provisional en OpenJDK, arranca la aplicación con la opción -XX:-UseBASE64Intrinsics, que desactiva la aceleración vulnerable.
- Sigue los avisos de los fabricantes de herramientas como Jira, Confluence, Jenkins o Keycloak.
En resumen
Las vulnerabilidades críticas en nginx y Java publicadas en noviembre de 2026 son reales y graves, con pruebas de concepto disponibles, pero solo afectan a servidores que cumplen condiciones concretas. En nginx, la exposición depende de la versión y de tener HTTP/2 activo; en Java, de la versión, del procesador y de cómo usa la aplicación el decodificador Base64. Algunas cifras que circulan están sin confirmar o necesitan matices, y a 17 de noviembre no constaban ataques reales. La respuesta recomendada es actualizar nginx y Java, incluidos los entornos dentro de contenedores y productos de terceros, y aplicar las mitigaciones temporales mientras tanto.
Fuentes
- Rapid7: CVE-2026-123007, Critical NGINX HTTP/2 Integer Underflow Leads to RCE
- Xint: NGINX2Root, New Remote Code Execution Vulnerabilities in nginx
- Cybersecuritynews: NGINX HTTP/2 Flaws Could Allow Memory Corruption and RCE
- Precursor Security: NGINX2Root (CVE-2026-123007), Live nginx RCE Updates
- Aikido: nginx2root, critical nginx RCE vulnerabilities and how to fix them
- MLQ.ai: Nginx patches a decade-old HTTP/2 flaw
- Pasquale Pillitteri: Two NGINX HTTP/2 flaws let attackers run code without a login
- The CyberSec Guru: Nginx HTTP/2 Vulnerability CVE-2026-123633, CVE-2026-123007
- Calif: Java4Shell, Write once, RCE everywhere
- CIRCL: TR-104, Critical Memory Corruption in OpenJDK Base64 Decoder
- CCB (Bélgica): aviso sobre Java4Shell
- Qualys: How to Find, Mitigate, and Patch the Critical Java4Shell Flaw
- Bastionzero: Java4Shell OpenJDK flaw enables RCE in Jenkins, Jira
- Salesforce: Java4Shell, Critical OpenJDK Vulnerability
- Pentestit: Java4Shell, Exposure, Fixes and Detection
- Hackplayers: Java4Shell (CVE-2026-114938)


