
Las empresas de ciberseguridad iVerify y Report URI han documentado campañas de spyware en iPhone que se distribuyen a través de anuncios online y de webs legítimas que sus responsables no saben que están comprometidas. El spyware es un programa espía: se instala en el teléfono sin permiso y extrae información de él. Según la investigación, en algunos casos basta con que un iPhone sin actualizar cargue una página o un anuncio para que el ataque se ponga en marcha, sin que la persona pulse nada.
El informe conjunto se publicó el 22 de octubre de 2026, de acuerdo con Forbes, y desde entonces ha tenido nueva cobertura en medios como AppleInsider y Axios. Su interés va más allá del caso concreto: según iVerify, herramientas de espionaje que antes se usaban contra políticos, periodistas y otros perfiles destacados están pasando a manos de delincuentes comunes que buscan contraseñas y criptomonedas. La buena noticia es que Apple ya corrigió los fallos aprovechados, así que la defensa principal está al alcance de cualquiera: tener el iPhone al día.
Cómo funciona la campaña de spyware en iPhone con dominios caducados
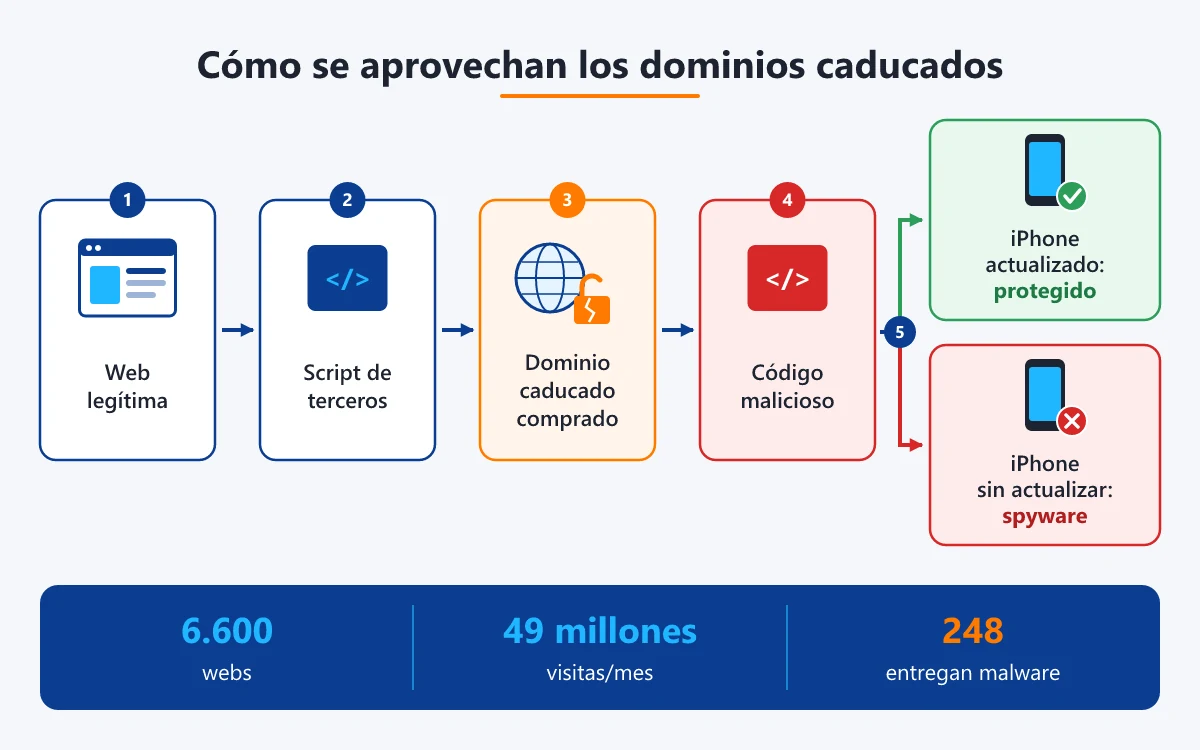
Muchas webs no cargan todo su contenido desde su propio servidor. Para mostrar un chat de atención al cliente, un contador de visitas o un anuncio, insertan pequeños fragmentos de código de terceros, conocidos como etiquetas o scripts, que se descargan desde el dominio de otra empresa. Funciona como una tienda que alquila un expositor a un proveedor externo: la tienda pone el espacio y el proveedor decide qué se muestra en él.
El problema aparece cuando ese proveedor desaparece. Si su dominio caduca, es decir, deja de pagarse y renovarse, cualquiera puede volver a registrarlo, igual que un número de teléfono antiguo que pasa a otra persona. Según Report URI, los atacantes compraron dominios caducados que seguían enlazados desde webs en funcionamiento y colocaron en ellos su propio código. A partir de ese momento, cada visita a esas páginas legítimas cargaba el código de los atacantes, que podía redirigir a los visitantes con un iPhone vulnerable hacia el spyware.
Report URI ha bautizado esta operación como DeadTag. Las cifras varían según la fuente. La más citada habla de al menos 6.600 webs legítimas con unos 49 millones de visitas al mes, aunque otra cobertura eleva la cifra a casi 8.000 webs. En cuanto a los dominios comprados, unas fuentes mencionan unos 630 y otras unos 680. Los investigadores añaden un matiz importante: solo 248 de esas webs actuaban como puntos de entrega directa del código malicioso, con una audiencia combinada de unos 8 millones de visitantes mensuales. Además, según la investigación, los responsables crean hasta diez dominios nuevos cada semana.
Anuncios maliciosos y kits de explotación filtrados
La segunda vía es la publicidad maliciosa, conocida en inglés como malvertising: anuncios aparentemente normales que llevan escondido código dañino. Según iVerify, el iPhone de un empleado de una entidad financiera se infectó al pasar por delante de un anuncio de un partido de fútbol en Instagram. De acuerdo con AppleInsider, ese ataque robó las credenciales de inicio de sesión de la persona y buscó en sus carteras de criptomonedas.
Para entrar en el teléfono, los atacantes usaron kits de explotación. Un exploit es un programa que aprovecha un fallo del software para tomar el control de un dispositivo, como quien usa el defecto de una cerradura a modo de llave maestra. Un kit reúne varios exploits listos para usar, de modo que no hace falta ser experto para lanzar el ataque. Los kits identificados se llaman Coruna y DarkSword.
Según SecurityWeek, Coruna utiliza cinco cadenas completas de exploits y 23 vulnerabilidades en dispositivos con iOS 13 a iOS 17.2.1. DarkSword, por su parte, apuntaba a iPhones con iOS 18.4 a iOS 18.7 y explotaba seis vulnerabilidades. En los dos casos, los afectados son usuarios que no han actualizado su sistema. Cabe un último dato del mismo caso: según iVerify, aquel empleado sufrió un segundo intento con otra variante de DarkSword, y esta vez sí hizo falta pulsar un enlace.
Del espionaje selectivo al delito común
Durante años, los ataques más sofisticados contra iPhone se asociaban a operaciones contra objetivos muy concretos. Según iVerify, este año los delincuentes comunes estuvieron detrás del 75% del spyware de iPhone que la empresa detectó, gracias a kits filtrados y ocultos en anuncios. Conviene leer esa cifra con cuidado: refleja lo observado entre los usuarios de iVerify, no en el conjunto de iPhones del mundo, y no hemos encontrado una medición independiente que la confirme.
Tampoco está claro quién está detrás. Algunas coberturas apuntan a posibles vínculos con China, pero ni iVerify ni Report URI han identificado públicamente a los atacantes, de modo que esa atribución debe considerarse sin confirmar. A esto se suma que no es un caso aislado: según la empresa Sekoia, citada por Infobae, una campaña distinta atribuida a Rusia infectó en noviembre de 2026 iPhone y Android desactualizados con solo abrir un sitio web.
Lo que se dice del spyware en iPhone y lo que dicen los datos
| Afirmación que circula | Veredicto | Qué dicen los datos |
|---|---|---|
| Cualquier iPhone se infecta solo con mostrar un anuncio | Exagerado | Hay un caso documentado por iVerify con un anuncio en Instagram, pero el ataque solo funciona en versiones concretas y sin actualizar, como iOS 18.4 a 18.7 en el caso de DarkSword. |
| No hace falta tocar nada | Incompleto | Fue así en el caso del anuncio, pero una segunda variante de DarkSword contra la misma persona necesitó que pulsara un enlace. |
| Ya no se ataca solo a políticos y periodistas, sino a gente corriente | Cierto, con matiz | Es lo que señala iVerify con su cifra del 75%, aunque procede de sus propios usuarios y no hay una medición independiente. |
| Más de 6.600 webs legítimas con 49 millones de visitas al mes | Cierto, con matiz | Es la cifra más citada, pero solo 248 webs entregaban el código directamente, con unos 8 millones de visitantes mensuales. |
| Los dueños de las webs no lo sabían | Cierto | Los investigadores indican que las webs cargaban el código sin conocimiento de sus responsables. |
| Los atacantes compraron dominios caducados | Cierto | Confirmado por Report URI, aunque el número de dominios varía según la fuente: unos 630 o unos 680. |
| Podían robar contraseñas, mensajes y criptomonedas | Parcialmente sin confirmar | Se confirma el robo de credenciales y la búsqueda en carteras de criptomonedas; no hemos encontrado fuentes que mencionen el robo de mensajes. |
| Apple ya ha corregido los fallos | Cierto | Apple publicó parches en marzo de 2026, también para versiones antiguas, y Google confirmó que las seis vulnerabilidades de DarkSword están corregidas en iOS 26.3. |
| El informe es de esta misma semana | Desactualizado | La investigación base se publicó el 22 de octubre de 2026; la cobertura posterior se apoya en ella. |
Por último, no existe una cifra total de víctimas. Los investigadores advierten de que sus datos reflejan lo detectado entre sus clientes, por lo que cualquier número sobre cuántas personas han sufrido el ataque en todo el mundo carece hoy de respaldo.
Qué significa para ti
Si tu iPhone está actualizado, estos ataques concretos no deberían funcionar, porque los fallos que aprovechan ya están corregidos. El riesgo real lo corren los teléfonos que se quedan atrás en las actualizaciones, ya sea por descuido o porque el modelo es antiguo. Por eso conviene revisar varios ajustes:
- Actualiza ahora: entra en Ajustes, General y Actualización de software, e instala lo que esté pendiente.
- Activa las actualizaciones automáticas: en ese mismo menú, según Apple, la opción Respuestas de seguridad y archivos del sistema permite instalar correcciones de seguridad en segundo plano.
- Si tu iPhone no admite la última versión: Apple ha publicado parches para versiones anteriores; puedes instalar la última versión corregida de iOS 18 o pasar a iOS 26 si tu modelo lo permite.
- Valora el Modo Aislamiento: iVerify lo recomienda si no puedes actualizar o si tu trabajo te convierte en objetivo. Está en Ajustes, Privacidad y seguridad, y limita funciones para reducir las vías de ataque.
Si gestionas una web, el caso también te afecta. Revisa qué scripts de terceros carga tu página y elimina los de servicios que ya no usas, porque un dominio caducado enlazado desde tu web puede acabar en manos de un desconocido.
En resumen
iVerify y Report URI han documentado campañas que distribuyen spyware en iPhone a través de anuncios y de miles de webs legítimas que cargaban código desde dominios caducados comprados por los atacantes. El riesgo es real, pero se limita a versiones de iOS sin actualizar, y algunas ideas que circulan, como que basta cualquier anuncio para infectar cualquier iPhone o que se roban mensajes, son exageradas o no están confirmadas. Apple ya ha corregido los fallos, de modo que mantener el teléfono actualizado sigue siendo la protección más eficaz.
Fuentes
- iVerify: investigación sobre malvertising, Coruna y DarkSword
- Forbes: Hackers Are Serving Malware To iPhones Via Hundreds Of Infected Websites
- Axios (vía Yahoo Tech): Hackers are turning web browsing into a spyware trap
- AppleInsider: Malicious ads can infect vulnerable iPhones without a single tap
- Apple Support: Apple security releases
- Apple Support: About the security content of iOS 26.3 and iPadOS 26.3
- The Hacker News: Apple Expands iOS 18.7.7 Update to More Devices to Block DarkSword Exploit
- SecurityWeek: Apple Updates Legacy iOS Versions to Patch Coruna Exploits
- Infobae: Una campaña atribuida a Rusia infectó iPhone y Android desactualizados con solo abrir un sitio web


