
La filtración de datos de JPMorgan Chase es una de las noticias de ciberseguridad de noviembre de 2026. Un grupo de delincuentes que se hace llamar n0n ha publicado en internet información que, según asegura, pertenece a clientes de este banco estadounidense, y también a clientes de Visa y Mastercard. Lo que más ha llamado la atención es el perfil de los afectados: personas con patrimonios muy elevados.
Detrás del titular hay bastantes matices. No todo lo que se ha dicho sobre el caso está comprobado, y algunas ideas que circulan conviene corregirlas. Aquí te contamos qué se sabe, qué sigue sin aclararse y por qué este tipo de filtraciones te interesa aunque no tengas millones en el banco.
Qué ha pasado: un chantaje con cuenta atrás
n0n se presenta como un grupo de ransomware. El ransomware es un tipo de programa malicioso que bloquea o roba información para exigir un pago a cambio. Funciona como un ladrón que se lleva tus papeles y después te chantajea: o pagas, o los hace públicos. En este caso, el grupo robó datos y amenazó con difundirlos.
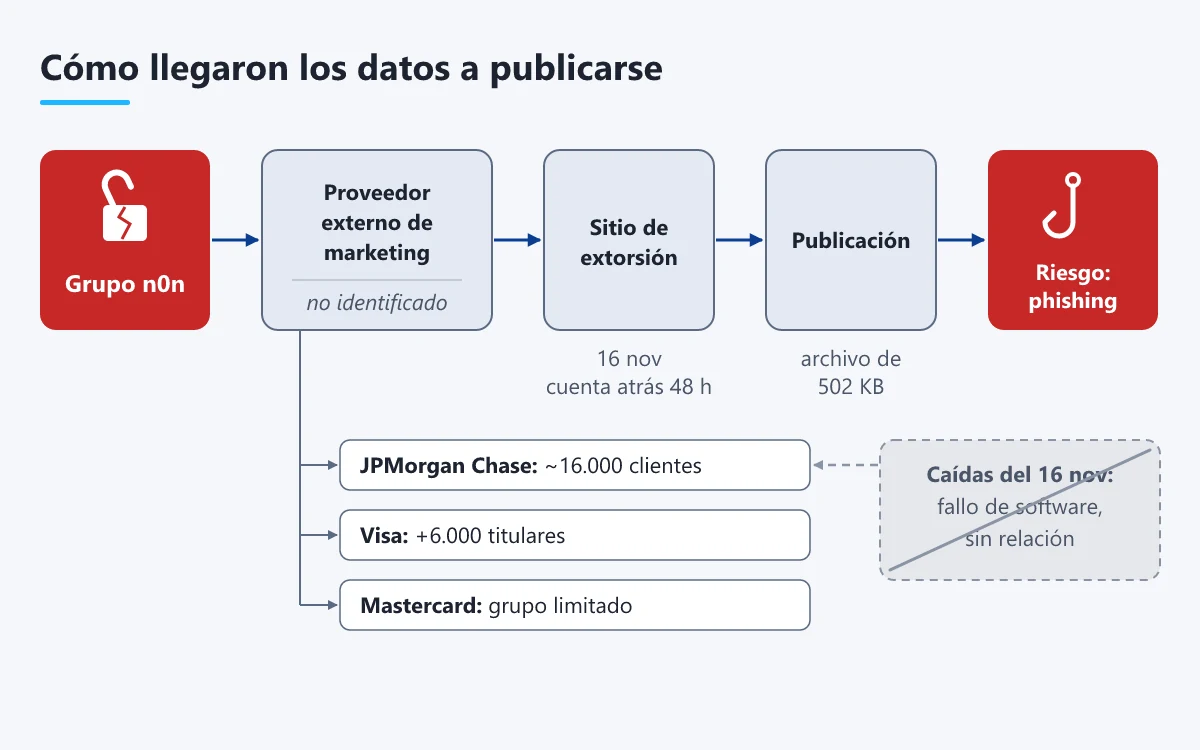
Según Malwarebytes y The Next Web, el 16 de noviembre el grupo añadió a JPMorgan Chase, Visa y Mastercard a su sitio de extorsión, una especie de tablón público donde estos delincuentes exhiben a sus víctimas para presionarlas. Junto a los nombres colocó una cuenta atrás de 48 horas: si no se atendían sus exigencias, publicaría la información. El plazo venció sin acuerdo y, según recogen varios medios como Quartz, el jueves siguiente difundió datos de unos 16.000 clientes de JPMorgan Chase y de varios miles más de Visa y Mastercard.
Estas publicaciones suelen hacerse en la llamada dark web, una parte de internet que no aparece en los buscadores habituales y donde es frecuente que se vendan o se muestren datos robados. Es algo así como la trastienda de internet. Conviene tener presente un detalle: The Next Web advierte de que no ha podido verificar por su cuenta los datos publicados, y ningún medio ha comprobado de forma independiente el contenido completo de la filtración.
Qué datos se han filtrado y de quién
Los investigadores de Cybernews, el medio que describe a JPMorgan como el mayor banco del mundo por capitalización de mercado, analizaron el archivo publicado. Pesa 502 kilobytes, aproximadamente medio megabyte: menos de lo que ocupa una foto normal hecha con el móvil. Dentro encontraron unas 16.000 direcciones de correo electrónico de clientes, algunos números de teléfono e identificadores de cuenta del banco. También aparecen correos corporativos de empleados: Wccftech, citando a Cybernews, habla de 124 direcciones, mientras que otros medios se limitan a decir que son «más de 100».
¿Quiénes son esos clientes? Según Cybernews, los datos parecen corresponder al programa Reserve de JPMorgan, una tarjeta de crédito Visa a la que solo se accede por invitación y que normalmente exige tener al menos 10 millones de dólares en activos gestionados. Los activos gestionados son el dinero que el banco administra e invierte en nombre del cliente, de modo que hablamos de una clientela muy exclusiva.
En el caso de Visa, los investigadores de Cybernews cifran en más de 6.000 los titulares de tarjetas premium afectados. Visa asegura que sus propios sistemas no estuvieron implicados y que no se vieron afectados datos de pago, incluidos los números de tarjeta. Mastercard, por su parte, ha confirmado que se expuso una cantidad limitada de información de un grupo de titulares inscritos en un programa de beneficios concreto. Ninguna de las tres empresas ha informado de que se hayan filtrado números de tarjeta.
Antes de publicar el archivo, el grupo presumió de tener mucho más: cientos de miles de interacciones de campañas de marketing con clientes premium y un directorio con categorías de clientes y códigos postales. Es una afirmación de los propios delincuentes y, por ahora, nadie la ha confirmado.
La filtración de JPMorgan Chase apunta a un proveedor, no al banco
Se ha repetido mucho que «han hackeado a JPMorgan», pero eso no es exactamente lo que ha ocurrido según la información disponible. El banco sostiene, según declaraciones recogidas por NewsNation y otros medios, que el objetivo del ciberataque fueron terceros que le prestan servicios, y que sus propios servicios siguieron funcionando. Las fuentes coinciden en que los datos proceden de proveedores externos dedicados al marketing. Eso sí, ninguna de las empresas ha identificado públicamente al proveedor afectado.
Para entenderlo, piensa en una tienda que contrata a una empresa de envíos. La tienda no pierde tu dirección, pero si alguien roba en la oficina del repartidor, tu dirección acaba igualmente en malas manos. En ciberseguridad esto se conoce como un ataque a la cadena de suministro: los delincuentes no entran por la puerta principal, sino a través de una empresa colaboradora que maneja datos de los clientes.
Visa confirmó un incidente de seguridad en un proveedor externo de la región Asia-Pacífico. Cybernews va un paso más allá y sostiene que el formato de los datos sugiere que todos proceden del mismo proveedor. Es una conclusión razonada del medio, pero no una confirmación oficial, así que de momento hay que tomarla como hipótesis.
Lo que no está claro y algunas ideas que conviene matizar
Las caídas del banco no fueron parte del ataque
El mismo lunes 16 de noviembre, muchos clientes de Chase tuvieron problemas para acceder a sus cuentas: según las cifras publicadas por la prensa estadounidense, cerca de 5.000 personas informaron de incidencias, la mitad relacionadas con saldos y movimientos. La coincidencia de fechas llevó a relacionar ambas cosas, pero el banco lo descartó. Según CNBC, la entidad habló de un problema temporal causado por un fallo de software en sistemas de hardware locales, y aseguró que el ataque no tiene nada que ver. PrimeTimer añade que el FBI no vio pruebas de actividad cibernética hostil en esas caídas.
¿Se librará el banco de sanciones?
También circula la idea de que, como no se filtraron números de tarjeta, el banco evitará multas. Ninguna de las fuentes consultadas habla de multas, así que se trata de una suposición, no de un hecho. Lo que sí explican análisis jurídicos como el de All About Lawyer es que la obligación de notificar una brecha, es decir, de avisar a los afectados o a las autoridades, depende del tipo de dato expuesto y del estado de Estados Unidos en el que se encuentren esos datos. Puede aplicarse en unos casos y no en otros.
¿Es todo lo que tienen?
Medio megabyte es poco para una base de datos completa, lo que hace pensar que podría tratarse de una muestra para presionar. Sin embargo, los investigadores de Cybernews no pudieron determinar si el archivo contiene todo lo robado o solo una parte. Tampoco hemos encontrado ninguna fuente que confirme desde cuándo está activo el grupo. Para poner el caso en perspectiva, la brecha que sufrió JPMorgan en 2014, según Wikipedia, comprometió datos asociados a más de 83 millones de cuentas: un caso distinto y mucho mayor.
¿Y a mí en qué me afecta?
El riesgo principal de una filtración así no es que alguien vacíe una cuenta de inmediato, sino el phishing: engaños por correo, SMS o llamada para conseguir contraseñas, datos o dinero. Un investigador de Cybernews considera que el uso que los delincuentes pueden dar a estos datos se limita probablemente al phishing, entre otras cosas porque los registros pueden atribuir mal la información personal. Cuando el engaño se dirige a una persona concreta usando datos reales, se habla de spear-phishing, y resulta mucho más creíble: es como si un desconocido te llamara sabiendo tu nombre, tu banco y tu tarjeta.
Los correos de empleados añaden otro peligro. Otros análisis señalan que permiten la suplantación del servicio de ayuda: un estafador se hace pasar por el soporte técnico del banco ante clientes o compañeros y, con datos auténticos, parece legítimo. Además, McAfee advierte de que es probable que circulen correos y SMS falsos de «aviso de brecha», que usan la propia noticia como cebo. Por su parte, el banco ha anunciado, según NewsNation, que contactará directamente con los clientes afectados y les ofrecerá monitorización de crédito gratuita, un servicio que avisa si alguien usa tu identidad financiera de forma sospechosa.
Aunque no seas cliente de este banco, la lección vale para cualquiera. Estos consejos sencillos ayudan:
- Desconfía de cualquier mensaje que hable de una filtración y te pida pulsar un enlace, descargar un archivo o confirmar datos.
- Si tienes dudas, contacta con tu banco por un canal oficial que busques tú: la aplicación, la web escrita a mano o el teléfono que aparece en tu tarjeta.
- No compartas nunca contraseñas ni códigos de verificación por correo, SMS o teléfono, aunque quien te los pida conozca datos tuyos.
- Activa la verificación en dos pasos en tu banca online y revisa tus movimientos con regularidad.
- Si tienes un negocio, revisa qué datos de clientes compartes con proveedores externos y qué medidas de seguridad aplican.
En resumen
El grupo n0n ha publicado un archivo de 502 KB con unos 16.000 correos de clientes de alto patrimonio de JPMorgan Chase, algunos teléfonos, identificadores de cuenta y más de un centenar de correos de empleados, además de datos de clientes de Visa y Mastercard. Todo apunta a un proveedor externo de marketing y no a los sistemas del banco, no se han expuesto números de tarjeta y las caídas que sufrió Chase esa semana no guardan relación con el ataque. Sigue sin saberse si los delincuentes tienen más información. Para cualquier usuario, la consecuencia práctica es clara: extremar la precaución ante mensajes que mencionen esta filtración, porque el riesgo real está en las estafas que pueden llegar después.
Fuentes
- Cybernews: Hacker leaks details of JPMorgan's ultra-wealthy cardholders
- Malwarebytes: Hackers leak data linked to Visa, Mastercard, and JPMorgan customers
- Newsweek: Hackers Leak Data on Thousands of JPMorgan Chase's Richest Customers
- Quartz: Hackers leak Visa, Mastercard and JPMorgan data via vendors
- Wccftech: Hackers Leak Personal Data Of Thousands Of Visa, Mastercard, And JPMorgan Chase Customers
- The Next Web: Chase, Visa and Mastercard confirm vendor hacks as n0n leaks customer data
- NewsNation: Chase bank issues warning to customers of cyberattack, data breach
- CNBC: JPMorgan Chase says temporary software bug is affecting consumer banking
- Al Jazeera: Thousands report online outages at major US banks
- PrimeTimer: JPMorgan Chase restores systems after nationwide outage as FBI rules out signs of cyberattack
- McAfee: Chase, Visa, Mastercard Data Breach: Protect Your Accounts
- All About Lawyer: JPMorgan Chase Visa & Mastercard Cyberattack What Was Leaked
- Wikipedia: 2014 JPMorgan Chase data breach


