
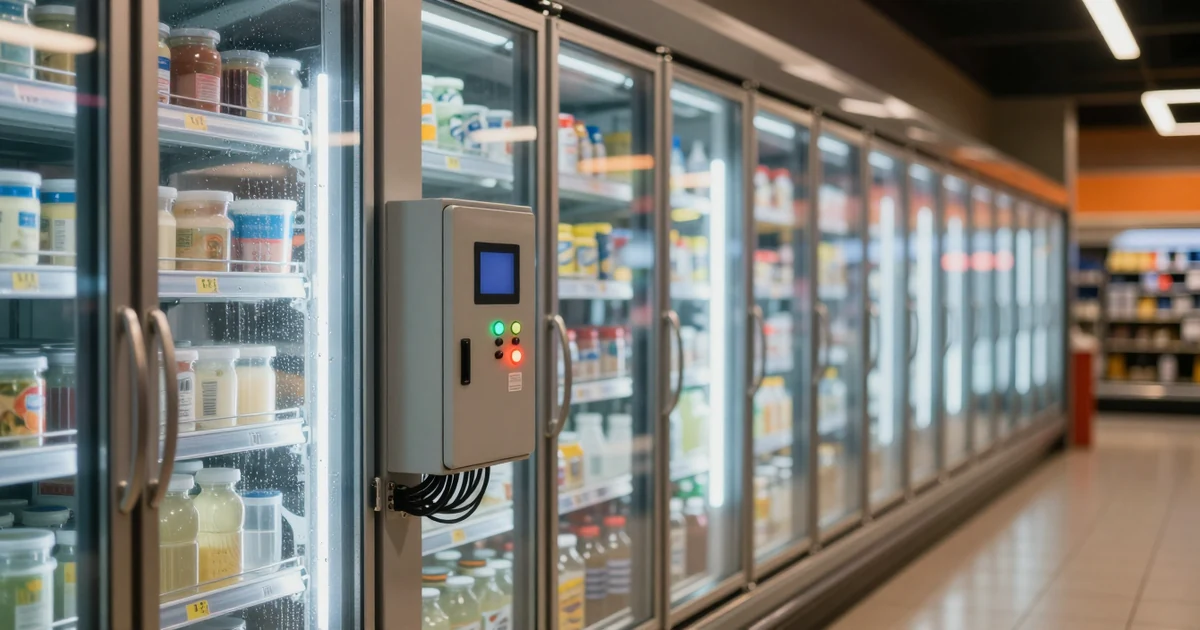
Un ciberataque a supermercados en Francia elevó la temperatura de neveras y congeladores de cientos de tiendas durante la noche del domingo 11 al lunes 12 de octubre de 2026. Según las propias cadenas y los medios que han cubierto el caso, algunos equipos llegaron a 50 °C, hubo que tirar grandes cantidades de alimentos y en ciertos establecimientos se produjeron incendios y daños por el agua de los rociadores. Los atacantes entraron a través de los controladores de refrigeración del fabricante danés Danfoss, que eran accesibles desde internet.
El caso tiene interés más allá de Francia porque muestra cómo un fallo informático puede terminar en un daño físico y económico muy concreto. Por ahora no se sabe quién está detrás del ataque. El Gobierno francés ha encargado la investigación a la ANSSI, la agencia nacional de ciberseguridad , y la pregunta que deja el episodio es práctica: qué aparatos de un edificio se pueden manejar desde fuera sin que su dueño lo sepa.
Qué ocurrió en los supermercados franceses
De acuerdo con The Hacker News y ABC News, los atacantes tomaron el control remoto de los sistemas de frío de cientos de supermercados y los hicieron calentarse durante la noche. La cifra exacta de tiendas no está clara: algunas informaciones hablan de cerca de 400 establecimientos, mientras que la entrada de Wikipedia que recopila la cobertura del caso la eleva hasta 700. Por eso lo más prudente es hablar de cientos de tiendas.
Las cadenas han aportado algunos datos propios. Según recoge Wikipedia, Les Mousquetaires, propietaria de Intermarché, explicó que las neveras de unas 150 de sus tiendas alcanzaron 50 °C durante seis horas, y Carrefour indicó que 80 de sus supermercados sufrieron el ataque. Technology.org menciona también tiendas de Coopérative U y Netto. Cybernews añade que E.Leclerc, la mayor cadena del país, también habría sido atacada, aunque la empresa no lo ha confirmado.
A esto se suman las consecuencias materiales. Según Wikipedia, el calor hizo que parte del equipo de refrigeración se fundiera o llegara a arder en algunos supermercados, y los rociadores contra incendios causaron daños por agua. La ruptura de la cadena de frío obligó a desechar mucha mercancía, con pérdidas estimadas en decenas de millones de euros. El primer ministro, Sébastien Lecornu, pidió a la ANSSI que investigara el ataque y se coordinara con otros países europeos, y la Fiscalía de París lo ha calificado de ataque a gran escala.
Cómo funcionó el ataque a los controladores Danfoss
Para entender el ataque conviene saber qué es un controlador de refrigeración. Se trata de un pequeño ordenador que gobierna todas las neveras y congeladores de una tienda, algo parecido al termostato central de una casa pero aplicado a decenas de equipos a la vez. Según ABC News, estos paneles suelen ser accesibles por internet para que las empresas de mantenimiento puedan ajustarlos desde cualquier lugar. Los investigadores identificaron dos modelos de Danfoss como puerta de entrada, el AK-SM800 y el AK-SC355, según Wikipedia.
El método aprovechó una función normal de estos equipos: el desescarche. Es un ciclo breve en el que el frigorífico calienta una pieza interna para eliminar el hielo acumulado. Según la información publicada, los atacantes pusieron los equipos en modo de desescarche durante toda la noche, de forma que las neveras dejaron de enfriar y la temperatura interior fue subiendo sin parar.
Sin embargo, la clave estuvo en el estado de esos aparatos. Technology.org explica que los controladores afectados ya no recibían actualizaciones de seguridad. El firmware es el software interno que hace funcionar un dispositivo y, cuando deja de actualizarse, sus fallos conocidos quedan abiertos, igual que ocurre con un móvil antiguo sin parches. Según Wikipedia y Technology.org, Danfoss ya había recomendado sustituir los dos modelos afectados por otros nuevos, y entre sus recomendaciones figura mantener el firmware al día, de acuerdo con The Hacker News.
Un problema que no es solo de una marca ni de un país
El caso francés tiene un componente de organización además del técnico. Según las informaciones recopiladas sobre el ataque, los supermercados franceses suelen subcontratar la refrigeración a empresas externas y no gestionan directamente la seguridad de esos sistemas. Eso significa que el responsable de la tienda puede no saber si su panel de frío está expuesto a internet o si ejecuta un software obsoleto.
Tampoco es un episodio aislado. Wikipedia señala que el ataque se parece a incidentes registrados a finales de agosto en una docena de economatos militares de Estados Unidos, donde también se perdieron alimentos tras fallos en las neveras. Por otro lado, TechRadar informó de que investigadores de la empresa Armis encontraron diez vulnerabilidades en controladores del fabricante Copeland, que publicó una actualización de firmware para corregirlas. Son casos distintos, pero indican que el riesgo afecta a este tipo de equipos en general y no a una sola marca.
Lo que se dice del ciberataque a supermercados en Francia y lo que dicen los datos
Alrededor del ataque circulan varias afirmaciones, algunas ciertas y otras sin respaldo. La tabla resume las más repetidas y lo que permiten confirmar las fuentes disponibles.
| Afirmación | Veredicto | Explicación |
|---|---|---|
| Cientos de supermercados vieron sus neveras subir hasta 50 °C en una sola noche. | Cierto | Lo recogen The Hacker News, ABC News y Wikipedia. Les Mousquetaires habla de 50 °C durante seis horas en unas 150 tiendas. La cifra total de establecimientos varía según la fuente. |
| Monoprix está entre las cadenas afectadas. | Sin confirmar | No aparece en ninguna de las fuentes consultadas. Sí constan Intermarché, Carrefour, Coopérative U y Netto; E.Leclerc no lo ha confirmado. |
| Hubo incendios y daños por los rociadores. | Cierto, en algunas tiendas | Según Wikipedia, ocurrió en ciertos supermercados, no en todos los afectados. |
| Los atacantes alargaron el desescarche de una a ocho horas y las alarmas locales no saltaron. | Sin confirmar | El uso del modo de desescarche está documentado, pero no hemos encontrado ninguna fuente que mencione esas ocho horas ni el silencio de las alarmas. |
| Los controladores tenían firmware desfasado y sin soporte. | Cierto | Technology.org y Wikipedia indican que los modelos ya no recibían actualizaciones de seguridad y que Danfoss había aconsejado reemplazarlos. |
| Las autoridades francesas han dicho que esos paneles nunca debieron estar conectados a internet. | Sin confirmar | No hemos encontrado esa declaración oficial. Lo documentado es que el acceso remoto era una práctica habitual para el mantenimiento, según ABC News. |
| Un modelo de IA pequeño se copió solo en ocho dispositivos, sin centro de datos, según Anthropic. | Exagerado | Fue una prueba controlada en una red simplificada. El modelo usado, GLM-5.2, tiene 744.000 millones de parámetros y más de 1 TB, y funcionó en un servidor aparte porque los nodos eran demasiado pequeños, según The Hacker News y The Decoder. |
| Ese tipo de software será el próximo en atacar paneles como los de Francia. | Sin confirmar | Es una hipótesis. Ninguna fuente relaciona el ataque francés con modelos de IA ni anticipa ese uso. |
La relación entre el ataque y la inteligencia artificial merece una explicación aparte. El 12 de octubre, el equipo de pruebas de seguridad de Anthropic publicó un estudio sobre si un modelo de IA puede copiarse por sí mismo entre dispositivos conectados. Según The Hacker News, GLM-5.2 llegó a los 8 nodos de la red en 4 de 5 intentos, pero el método aprovechó un puerto de depuración sin contraseña, una situación que no representa a un equipo bien configurado. Los parámetros son los ajustes internos de un modelo, y un sistema de ese tamaño no cabe en un aparato doméstico.
La propia Anthropic se muestra prudente. Según las fuentes consultadas, la empresa reconoce que todavía no existe un replicador autónomo completo y que ningún modelo pequeño completa el ciclo de forma fiable en hardware real. Su estimación de que modelos de 30.000 millones de parámetros o menos podrían cruzar ese umbral a finales de 2026 es una proyección, no un hecho. Además, según Sify, un antiguo responsable de ciberseguridad del Reino Unido calificó el informe de exagerado.
Qué significa para ti
Si tienes un negocio con neveras industriales, climatización, control de accesos u otros equipos que se gestionan a distancia, este caso te afecta aunque no seas un supermercado. El riesgo no depende del tamaño de la empresa, sino de que un panel quede accesible desde internet con un software sin actualizar. Estas son las medidas más directas:
- Haz inventario. Anota qué equipos del local se controlan por red: frío, calefacción, alarmas, cerraduras o cámaras.
- Pregunta a tu empresa de mantenimiento. Pide que te confirme si los paneles de administración son accesibles desde internet y qué versión de firmware tienen.
- Cierra el acceso público. Si un panel está expuesto, limita la entrada mediante una VPN, que es un túnel cifrado solo para usuarios autorizados, o con una lista blanca de direcciones IP permitidas.
- Actualiza o sustituye. Si el fabricante ya no publica parches para un modelo, como ocurría con los equipos de Danfoss afectados, planifica su reemplazo.
- Añade una alarma independiente. Un sensor de temperatura que no dependa del controlador conectado puede avisarte aunque ese controlador haya sido manipulado.
En resumen
El ciberataque a supermercados en Francia de la noche del 11 al 12 de octubre calentó neveras y congeladores de cientos de tiendas hasta 50 °C mediante el modo de desescarche de controladores Danfoss antiguos, sin actualizaciones y accesibles desde internet. Provocó pérdidas estimadas en decenas de millones de euros, algunos incendios y una investigación de la ANSSI, y su autor sigue sin identificarse. Detalles como la duración exacta del desescarche, la implicación de Monoprix o una relación con la inteligencia artificial no están confirmados por las fuentes disponibles.
Fuentes
- The Hacker News: Attackers Heat French Supermarket Fridges Up to 50°C by Hijacking Danfoss Controllers
- ABC News: Hackers raise fridge temperatures at hundreds of French supermarkets to spoil food
- Technology.org: Hackers Heat French Supermarket Fridges to 50°C
- Cybernews: Refrigeration cyberattack hits French supermarkets
- Wikipedia: 2026 French supermarket refrigerator hack
- TechRadar: fallos en controladores de refrigeración Copeland
- The Hacker News: Anthropic Warns Small AI Models Could Soon Form Self-Propagating IoT Botnets
- The Decoder: Anthropic study warns that small AI models could soon replicate across everyday devices
- Sify: Anthropic's Self-Replicating AI Warning
- Startup Fortune: Anthropic warns AI models could soon copy themselves onto smart devices
- Technology.org: Anthropic: Small AI Models Near Self-Replication


