
Muchas webs, tiendas online y aplicaciones de empresa funcionan hoy dentro de contenedores, y la herramienta más conocida para crearlos es Docker. Su gran promesa es el aislamiento: cada aplicación vive en su propio espacio, separada del resto del servidor. Por eso preocupa tanto el escape de contenedores Docker, conocido en inglés como «Docker breakout»: que alguien que ha entrado en uno de esos espacios consiga saltar al sistema que lo ejecuta y tomar el control de la máquina entera.
¿Es tan sencillo como a veces se cuenta? La respuesta corta es que depende mucho de cómo esté configurado el servidor. En este artículo explicamos qué es un contenedor, qué significa escapar de él, qué partes de las historias que circulan son ciertas y cuáles están simplificadas, y qué puede hacer cualquier empresa para no ponérselo fácil a un atacante.
Qué es un contenedor y qué significa escapar de él
Un contenedor es una especie de caja aislada en la que se ejecuta una aplicación con sus propios archivos y sus propios procesos, que son los programas en marcha. La diferencia con una máquina virtual es que todos los contenedores de un servidor comparten el núcleo del sistema operativo anfitrión, es decir, la pieza central de Linux que gestiona la memoria, los discos y los permisos.
Una buena comparación es un hotel. Cada habitación tiene su puerta y su llave, y el huésped no ve lo que ocurre en las demás. Pero todas comparten la estructura del edificio, las tuberías y la instalación eléctrica. Escapar del contenedor sería algo parecido a que un huésped encontrara la forma de salir de su habitación y llegar al cuarto de máquinas, desde donde se controla todo el edificio.
El término «Docker breakout» tiene recorrido en el mundo de la seguridad: aparece en HackTricks, una guía muy utilizada por profesionales de las pruebas de intrusión, en una sección dedicada a estas técnicas, donde también se usa «container escape» como concepto equivalente. Para entender cómo funciona hace falta conocer antes a un personaje clave de Linux: el usuario root.
Root dentro del contenedor, ¿root también fuera?
En Linux, root es el usuario con control total del sistema. El sistema no lo reconoce por su nombre, sino por un número, el identificador de usuario o UID, que en su caso es el 0. Cada vez que alguien intenta leer un archivo o cambiar una configuración, Linux consulta ese número para decidir si lo permite. Pasar de un usuario con pocos permisos a uno con más se llama escalada de privilegios, y es justo lo que busca un atacante.
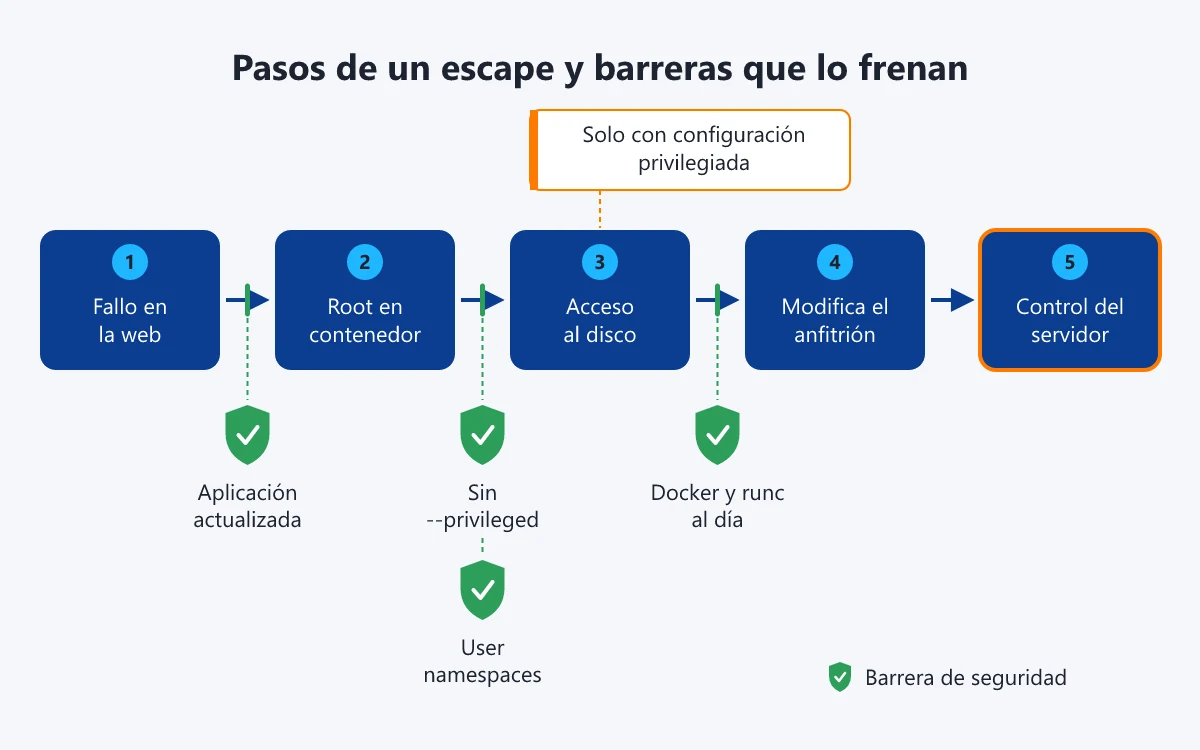
Una idea muy extendida es que, si alguien consigue ser root dentro de un contenedor, ya tiene medio camino hecho para ser root en todo el servidor. Hay parte de verdad: según KodeKloud y StackHarbor, en una instalación de Docker con la configuración por defecto, el root del contenedor es el mismo usuario con UID 0 que el root del anfitrión. Lo que lo mantiene encerrado son otras barreras del sistema, no el hecho de ser un usuario distinto.
Sin embargo, la afirmación está incompleta, porque existe una función llamada espacios de nombres de usuario (user namespaces). Con ella activada, el «root» del contenedor se convierte, de cara al exterior, en un usuario sin poder real. Es como un conserje que tiene las llaves de todas las puertas de su planta, pero ninguna del resto del edificio. Según esas mismas fuentes, en ese caso el root del contenedor no puede actuar como root del anfitrión, salvo que encuentre además otra vía de escalada.
El matiz importante es que esta protección no viene puesta de serie. De acuerdo con InfoSec Institute, los espacios de nombres de usuario están disponibles en Docker desde la versión 1.10, pero Docker no los utiliza por defecto: hay que activarlos expresamente.
Cómo se produce un escape de contenedores Docker
La vía de escape más documentada no se basa en un fallo de Docker, sino en una configuración demasiado generosa. Docker permite arrancar un contenedor con la opción --privileged, que, según SecureLayer7, le concede casi todas las capacidades especiales de Linux y acceso a los dispositivos del anfitrión, incluidos sus discos. Esa misma fuente la considera el error de configuración de mayor impacto.
Con esa puerta abierta, el escape suele ser bastante directo. Desde dentro del contenedor se puede montar la partición principal del servidor, es decir, conectarla para leer y escribir en ella como si fuera una carpeta más. A partir de ahí, según recoge un repaso de técnicas de escape publicado en DEV Community, el atacante puede programar una tarea automática que el servidor ejecutará como root o modificar el archivo de cuentas de usuario (/etc/passwd) para crear una cuenta con todos los permisos. Otro paso que se menciona a menudo, añadir una clave SSH a la cuenta de root, persigue lo mismo: SSH es el sistema de acceso remoto cifrado a servidores, y una clave autorizada permite entrar sin contraseña.
Una variante que circula: el «puente» del mismo usuario
También circula una versión más elaborada de la historia. En ella, el atacante tiene dos accesos a la vez: es root dentro de un contenedor y, gracias a unas credenciales que encuentra en un archivo, tiene además una cuenta modesta en el servidor anfitrión. Dentro del contenedor crea un acceso directo al disco y un usuario con el mismo número identificador que su cuenta de fuera, lanza un programa con ese usuario y, desde el anfitrión, entra en los archivos de ese programa para usar el acceso al disco como puente.
La explicación que suele acompañarla es que en Linux todo lo que ve un proceso es accesible desde fuera si corre con el mismo identificador de usuario. Esto solo es cierto a medias. Según el manual de Linux sobre /proc, el directorio especial donde el sistema muestra los procesos en marcha, el acceso a la vista de archivos de otro proceso está sujeto a la misma comprobación que ptrace, la función que permite inspeccionar otro programa. Y esa comprobación exige algo más que compartir número: el proceso debe poder inspeccionarse, cosa que no ocurre si ha cambiado de usuario o ha arrancado con privilegios especiales. Además, según la documentación del núcleo de Linux, el módulo de seguridad Yama puede limitar esa inspección a la relación entre un programa y los que él mismo ha lanzado. Es como mirar por la ventana de la casa de al lado: solo es posible si se cumplen ciertas condiciones, y muchas casas tienen cortinas.
Las fuentes consultadas sí documentan estas piezas por separado, pero no hemos encontrado ninguna que describa esta cadena exacta ni un caso real en el que se haya empleado. Tampoco se suele indicar con qué versión de Docker ni con qué configuración funcionaría, así que conviene tomarla como un escenario de laboratorio posible, no como algo demostrado que funcione en cualquier servidor.
Cuando el fallo está en el propio software
Aunque la mayoría de escapes se apoyan en malas configuraciones, también ha habido fallos en el software. El caso más conocido es CVE-2019-5736 (un CVE es el código público con el que se identifica una vulnerabilidad conocida). Afectaba a runc, el programa de bajo nivel que se encarga de arrancar los contenedores, y lo divulgaron el 11 de febrero de 2019 los investigadores Adam Iwaniuk y Borys Popławski.
Según Red Hat, el fallo permitía que un contenedor malicioso obtuviera acceso root en la máquina anfitriona. Afectaba a runc hasta la versión 1.0-rc6 y a Docker en versiones anteriores a la 18.09.2. Las fuentes no coinciden del todo sobre las condiciones necesarias para aprovecharlo: Qualys habla de contenedores privilegiados, mientras que una prueba de concepto publicada en GitHub exige ser root dentro del contenedor. En cualquier caso, el episodio muestra que mantener el software actualizado es tan importante como configurarlo bien.
¿Y a mí en qué me afecta?
Si tienes una web o una aplicación alojada en contenedores, aunque no los gestiones tú, conviene saber que un escape casi siempre es el segundo paso de un ataque. Primero alguien tiene que lograr ejecutar órdenes en tu aplicación, por ejemplo aprovechando un fallo en la web. Estas son las medidas que merece la pena comentar con quien administre tu servidor:
- Evitar los contenedores privilegiados: la opción --privileged solo debería usarse cuando sea imprescindible, porque abre el acceso a los discos del anfitrión.
- Activar los espacios de nombres de usuario, para que el root del contenedor no equivalga al root del servidor.
- Valorar el modo sin root (rootless): según DevOpsBeast, en este modo el propio motor de contenedores funciona como un usuario normal.
- Mantener Docker y runc actualizados, como demuestra el caso de 2019.
- No dejar contraseñas ni credenciales en archivos dentro de los contenedores ni reutilizarlas en otras cuentas: en muchos ataques son el puente entre un acceso y el siguiente.
- Tener al día la propia aplicación y sus complementos, para cerrar la primera puerta.
Nada de esto significa que los contenedores sean inseguros. Bien configurados, añaden una capa de separación valiosa. El riesgo aparece cuando se da por hecho que el aislamiento es total sin revisar cómo se han arrancado.
En resumen
El escape de contenedores Docker existe y tiene nombre propio en el mundo de la seguridad, pero no es algo que ocurra solo por haber entrado en un contenedor. Las vías mejor documentadas dependen de configuraciones arriesgadas, como los contenedores privilegiados o la ausencia de espacios de nombres de usuario, o de fallos de software ya corregidos, como el de runc en 2019. Algunas historias que circulan simplifican cómo funcionan los permisos en Linux y no están respaldadas por casos reales documentados. Revisar la configuración y mantener todo actualizado reduce mucho el riesgo.
Fuentes
- Linux man-pages: proc_pid_root(5)
- Kernel.org: Yama (ptrace_scope)
- Red Hat: CVE-2019-5736
- Red Hat Bugzilla 1664908
- Qualys ThreatPROTECT: CVE-2019-5736
- Frichetten/CVE-2019-5736-PoC (GitHub)
- HackTricks: Docker Breakout / Privilege Escalation
- HackTricks: Docker --privileged
- InfoSec Institute: Securing containers using Docker isolation
- KodeKloud: Container root vs. host root
- StackHarbor: Docker user namespaces
- SecureLayer7: What is a privileged container?
- DEV Community: Container escape techniques
- DevOpsBeast: The root problem in containers


