El jueves 29 de octubre, Binance, la mayor plataforma de criptomonedas del mundo, sufrió el mayor robo de la historia del sector: unos 6.300 millones de dólares salieron de sus carteras en apenas 20 minutos. La compañía asegura que cubrirá todas las pérdidas y que los fondos de los usuarios están a salvo. Te explicamos qué ha pasado, a quién afecta y, para los más técnicos, cómo se ejecutó el ataque y qué lecciones deja para cualquier empresa.
Qué ha pasado, en pocas palabras
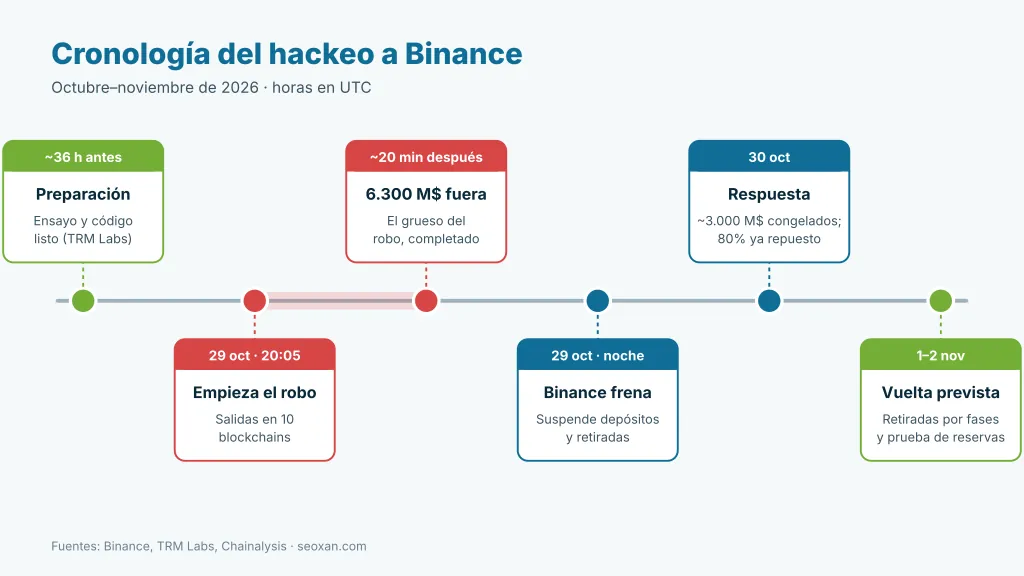
A las 21:05 (hora peninsular) del jueves, un atacante empezó a vaciar las carteras «calientes» de Binance, las que están conectadas a internet para procesar depósitos y retiradas al momento. En unos 20 minutos se llevó fondos de diez blockchains distintas, entre ellas Bitcoin y Ethereum.
Para hacerse una idea de la magnitud: el anterior récord era el robo de unos 1.500 millones a Bybit en febrero de 2025. Y según el último informe de TRM Labs, en todo 2025 se robaron 2.870 millones de dólares en casi 150 ataques. Este golpe, por sí solo, duplica lo robado en todo un año.
Binance reaccionó suspendiendo depósitos y retiradas. Con la ayuda de emisores de criptomonedas, otras plataformas y las autoridades, ya ha congelado cerca de 3.000 millones. Solo Tether, la empresa detrás de la stablecoin USDT, bloqueó más de 1.500 millones.
¿Están seguros los fondos de los usuarios?
Según Binance, sí. La empresa afirma que asumirá el 100% de las pérdidas con su fondo de emergencia SAFU y con dinero propio, y que ya ha repuesto alrededor del 80% de las monedas robadas. El resto lo está comprando en el mercado.
Aun así, conviene ser prudentes:
- Los depósitos ya funcionan, pero las retiradas siguen bloqueadas. Binance prevé reabrirlas por fases este fin de semana, siempre que terminen sus revisiones de seguridad.
- La empresa ha prometido publicar una nueva prueba de reservas antes del 2 de noviembre. Es el dato que confirmará si todo cuadra.
- Binance.US, la filial estadounidense, no se ha visto afectada.
¿Y el mercado?
El bitcoin cayó más de un 3% tras conocerse el ataque, hasta rondar los 77.400 dólares, y también bajaron ether y BNB. La plataforma de préstamos Aave congeló de forma preventiva nuevos depósitos y préstamos, y los reabrió el viernes por la tarde.
Cronología del ataque y de la respuesta de Binance.
¿Quién está detrás?
Tres de las principales firmas de análisis blockchain, TRM Labs, Chainalysis y Elliptic , señalan a Corea del Norte. En concreto, a TraderTraitor, una unidad de hackers patrocinada por el Estado norcoreano a la que el FBI ya atribuyó el robo a Bybit en 2025. El robo de criptomonedas se ha convertido en una de las principales vías de financiación del régimen.
Un matiz importante: Binance no ha confirmado esta atribución y las autoridades tampoco la han hecho oficial todavía.
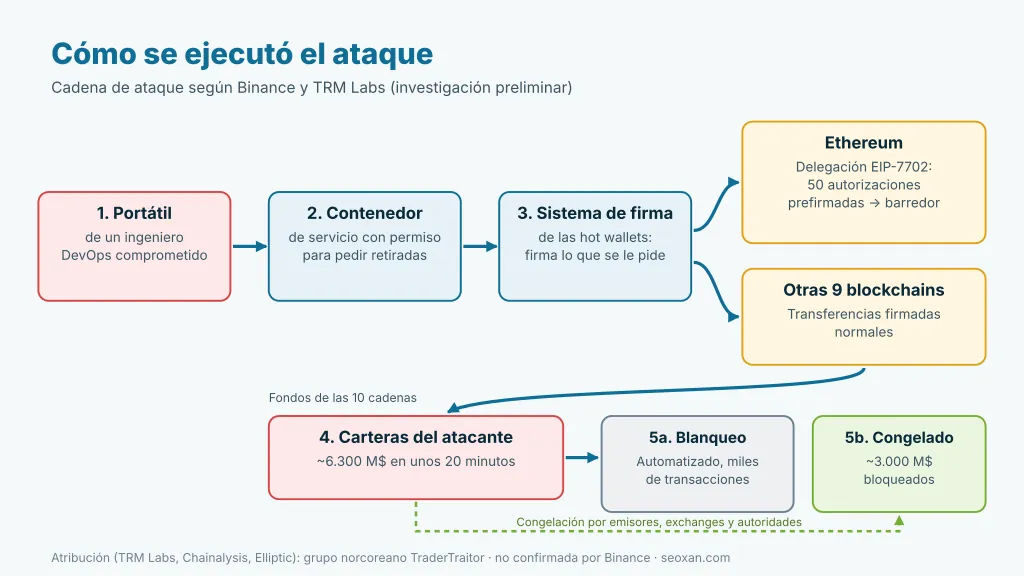
Cómo se ejecutó el ataque: la parte técnica
A partir de aquí entramos en detalle. Hay que tener en cuenta que la investigación sigue abierta y que lo que sigue se basa en lo publicado por Binance y en el análisis de TRM Labs.
1. La puerta de entrada: un portátil
Según la investigación preliminar de Binance, todo empezó con el portátil comprometido de un ingeniero DevOps. Desde ese equipo, el atacante llegó a un contenedor de servicio interno con capacidad para enviar órdenes de retirada. Binance ha reconocido después que encontró «puntos de brecha adicionales», y aún no ha explicado cómo se infectó el portátil.
TRM Labs calcula que el ataque se preparó al menos 36 horas antes. Hubo incluso un ensayo: cuatro horas después de probarlo, el atacante instaló el mismo código en una cartera activa de Binance y empezó el robo.
2. El objetivo real: el sistema de firma
Lo relevante es que no hace falta robar las claves privadas para vaciar una cartera si consigues que el sistema que firma las transacciones firme lo que tú le pidas. Binance asegura que no hay pruebas de que se filtrara ninguna clave. TRM Labs apunta a que el atacante logró que la infraestructura de firma de las hot wallets autorizara transacciones a su elección en varias cadenas a la vez.
La pista es clara: en nueve de las diez blockchains, los fondos salieron mediante transferencias normales y correctamente firmadas. Desde fuera, parecían operaciones legítimas de Binance.
3. El truco en Ethereum: EIP-7702
En Ethereum el atacante fue un paso más allá y usó EIP-7702, una mejora del protocolo activada en mayo de 2025 con la actualización Pectra. EIP-7702 permite que una cartera normal «delegue» su comportamiento en el código de un contrato inteligente, lo que habilita funciones útiles como agrupar operaciones o que otro pague las comisiones. Para activarlo basta con una firma de la propia cartera.
El atacante preparó 50 autorizaciones prefirmadas, una por cada posible número de transacción, para asegurarse de que alguna fuese válida. Con ella convirtió una hot wallet de Binance en un contrato «barredor» que solo él podía activar. Ese contrato vaciaba la cartera cada vez que recibía fondos. Como los sistemas automáticos de Binance seguían rellenándola, el atacante la vació hasta tres veces.
Según Binance, esta delegación no pasó por sus controles de aprobación habituales. Por eso EIP-7702 ha quedado bajo escrutinio, aunque TRM insiste en que no es un fallo de Ethereum: la delegación exige una firma válida, y el problema de fondo fue que el atacante controlaba el sistema de firma.
4. El blanqueo: una carrera contra reloj
Una vez fuera, los fondos se movieron a gran velocidad entre cadenas. Chainalysis ha detectado patrones de blanqueo que no había visto antes, con miles de transacciones en muy poco tiempo, lo que sugiere un alto grado de automatización. Es la fase crítica: cuanto más se fragmentan y se mueven los fondos, más difícil es recuperarlos. De ahí la importancia de la congelación rápida de los cerca de 3.000 millones ya bloqueados.
Lecciones de ciberseguridad para cualquier empresa
No hace falta custodiar miles de millones en criptomonedas para sacar conclusiones de este caso. El patrón (un equipo de un empleado que abre la puerta a sistemas críticos) es el mismo que vemos a diario en ataques a empresas de todos los tamaños.
- Los equipos de los técnicos son el objetivo número uno. Un portátil con acceso a producción vale tanto como el propio servidor. Necesita protección EDR, actualizaciones al día y el mínimo software posible.
- Mínimo privilegio y segmentación. Ningún equipo personal debería poder llegar, por sí solo, a un servicio capaz de mover dinero o datos críticos.
- Controles que no se puedan saltar. Las operaciones sensibles deben requerir varias aprobaciones independientes, y esos controles tienen que cubrir también las funciones nuevas, como EIP-7702 en este caso.
- Límites y alertas en tiempo real. 6.300 millones en 20 minutos son una anomalía evidente. Topes de salida y alertas automáticas reducen el daño aunque el atacante ya esté dentro.
- Un plan de respuesta ensayado. La rapidez de Binance al congelar fondos y comunicar ha sido clave para contener el golpe.
Y para el usuario de a pie, la lección de siempre: una plataforma centralizada puede tener músculo financiero para cubrir un robo, pero eso no equivale a seguridad. Si guardas criptomonedas a largo plazo, valora una cartera propia en la que solo tú controles las claves.
Lo que aún no sabemos
- Cómo se comprometió exactamente el portátil del ingeniero.
- Si las autoridades confirmarán la autoría norcoreana.
- Si las retiradas reabren en plazo y la prueba de reservas confirma que no hay agujero.
- Qué parte de los fondos no congelados se podrá recuperar.
Actualizaremos este artículo a medida que haya novedades.
¿Te preocupa la seguridad de tu infraestructura? En Seoxan Tech ayudamos a empresas a proteger sus servidores, webs y equipos de trabajo: auditorías de seguridad, hosting gestionado y respuesta ante incidentes. Habla con nosotros.